PRAVILNIKO PROCENI RIZIKA IKT SISTEMA OD POSEBNOG ZNAČAJA("Sl. list grada Beograda", br. 89/2026) |
Ovaj pravilnik o proceni rizika (u daljem tekstu: pravilnik) izrađen je u skladu sa članom 11. stav 4. Zakona o informacionoj bezbednosti ("Službeni glasnik RS", broj 91/25) i Pravilnikom o opštoj metodologiji za procenu rizika u informaciono-komunikacionim sistemima od posebnog značaja ("Službeni glasnik RS", broj 63/26) (u daljem tekstu: Pravilnik o opštoj metodologiji).
Pravilnikom o proceni rizika IKT sistema od posebnog značaja vrši se procena rizika u odnosu na stepen izloženosti riziku, veličinu i izvesnost pojave incidenta i njegove ozbiljnosti, kao i njegov potencijalni društveni i ekonomski uticaj, u skladu sa tač. 4.1-4.6 opšte metodologije koja čini Prilog 1. Pravilnika o opštoj metodologiji.
Identifikacija pretnji zasniva se na Katalogu pretnji informacione bezbednosti (Prilog 2. Pravilnika o opštoj metodologiji), dok se ranjivosti i mogući incidenti dokumentuju u odnosu na konkretne resurse, poslovne procese i postojeće mere zaštite.
Ovaj pravilnik podleže redovnoj reviziji najmanje jednom godišnje, kao i u slučaju izmena i pretnji, ranjivosti, tehnološkom ili organizacionom okruženju, radi obezbeđivanja stalno usklađenog nivoa zaštite IKT sistema od posebnog značaja.
2.1. Opis sistema unutar konteksta
U skladu sa tačkom 4.1.1. metodologije, opis sistema obuhvata osnovne podatke o operatoru IKT sistema od posebnog značaja, opis glavnih poslovnih ciljeva i procesa, informacije koje se obrađuju, korišćeni hardver i softver, licence i sertifikate, dobavljače i SLA parametre, redundantnost sistema, lokacije procesa i infrastrukture, zavisnosti među procesima, kao i potrebne ljudske resurse.
Operator IKT sistema od posebnog značaja: GRADSKA UPRAVA GRADA BEOGRADA
Opis glavnih poslovnih ciljeva i procesa s aspekta bezbednosti informacija:
- Kontinuitet pružanja javnih usluga (Business Continuity): obezbeđivanje nesmetanog rada svih gradskih servisa (izdavanje dozvola, registri, naplata lokalnih taksi) čak i u slučaju sajber napada ili katastrofa.
- Zaštita podataka o ličnosti (Data Protection & Privacy): zaštita privatnosti građana u skladu sa Zakonom o zaštiti podataka o ličnosti (GDPR/ZZPL).
- Sprečavanje neovlašćenog pristupa i zloupotreba (Access Control): zaštita internih sistema, finansijskih tokova i službene dokumentacije od neautorizovanog uvida ili izmene.
- Usklađenost sa regulativama (Regulatory Compliance): ispunjavanje svih zakonskih obaveza vezanih za informacionu bezbednost IKT sistema od posebnog značaja.
- Zaštita kritične infrastrukture (Critical Infrastructure Protection): obezbeđivanje IT sistema koji upravljaju saobraćajem, komunalnim uslugama i hitnim službama.
U okviru ove početne verzije Pravilnika o proceni rizika, opseg procene obuhvata reprezentativni uzorak resursa (detaljno opisane u tački 5.2), kao polaznu osnovu za uspostavljanje procesa upravljanja rizicima. Registar resursa će se proširivati kroz naredne cikluse procene rizika, u skladu sa tačkom 4.1.1. i 4.2. metodologije.
2.2. Opis informacionih sistema
IKT oblast u gradskoj upravi je fragmentirana i organizovana u više sekretarijata.
Aplikativni deo informacionog sistema obuhvata veliki broj (pod)sistema po sekretarijatima, između ostalog:
- Sekretarijat za upravu: matične knjige (rođenih, venčanih, umrlih), knjiga državljana, programi za prosleđivanje podataka u Centralni registar.
- Sekretarijat za socijalnu zaštitu: jednokratna pomoć porodiljama, refundiranje troškova, invalidske parking-kartice, subvencije komunalnih usluga.
- Sekretarijat za obrazovanje i dečju zaštitu: regresiranje troškova vrtića, upis dece, ekskurzije, privatni vrtići, izveštaji PU.
- Sekretarijat za urbanizam: registar investitora, evidentiranje informacija o lokaciji.
- Sekretarijat za finansije: obračun zarada (e-Smart), naknade, isplate, SAP.
- Sekretarijat za komunalnu miliciju: evidencija prekršajnih prijava, prenos u prekršajni sud.
- Sekretarijat za saobraćaj: rezervacija parking-mesta.
- Sekretarijat za inspekcijske poslove: evidencija inspekcija, sajt komisije, prenos u sud.
- Ostali: kancelarija za brze odgovore, portali, evidencija prava pacijenata, elektronske sednice, oglasne table, javne nabavke, ombudsman i mnogi drugi.
Gradska uprava trenutno koristi sledeće cloud servise (prema strategiji):
- Microsoft 365 Core - Exchange Online, SharePoint Online, OneDrive for Business, Microsoft Teams:
- Security & Compliance - Microsoft Defender for Office 365, Defender for Endpoint, Microsoft Purview (Compliance, DLP), Azure AD / Entra ID;
- Productivity & Apps - Office Apps, Power Platform (Power BI, Power Apps, Power Automate);
- Azure Services Azure - Virtual Machines, Azure Storage Accounts, Azure SQL Database, Azure Networking (VNet, VPN), Azure Backup / Site Recovery;
- Identity & Access - Microsoft Entra ID, Conditional Access, MFA (Multi-Factor Authentication).
Ovi servisi predstavljaju ključni temelj i za svakodnevni rad i za strategije oporavka (posebno Azure Backup / Site Recovery i mogućnost rada na daljinu).
Gradska uprava uglavnom koristi Microsoft SQL Server za baze podataka.
Iz opisa projekata proizlazi da su već implementirani ili u toku sledeći sistemi bezbednosti informacija:
- SIEM platforma ASPEN (centralni sistem za rano prepoznavanje incidenata) - sa potrebom za kontinuiranim održavanjem;
- Microsoft Sentinel (cloud SIEM/SOAR) - monitoring;
- IBM Security Guardium - nadgledanje baza podataka;
- SafeViewer PAM - kontrolisan pristup serverskom okruženju;
- Octiga - zaštita e-pošte;
- Smartfish - prevencija phishing-a;
- Incident Response 24/7 usluga;
- Upravljanje rezervnim kopijama;
- Interne cyber zamke;
- DSC za održavanje bezbednosnih konfiguracija;
- PO-BLADE za automatizaciju obrade podataka i detekciju anomalija;
- Orkestracija bezbednosnih protokola i polisa;
- Centralizovani sistem za evidenciju IT resursa;
- Edukacija i podizanje svesti.
Gradska uprava trenutno primenjuje model autsorsinga, gde su ugovorno definisani zahtevi održavanja.
Za sve IT (pod)sisteme se generalno može reći da se vrši: korektivno održavanje (ispravljanje grešaka), adaptivno održavanje (održavanje zbog zahtevanih promena), perfektivno održavanje (zadovoljavanje novih i modifikovanih potreba), preventivno održavanje (sprečavanje eventualnih problema pre nego što se pojave) i pruža se podrška korisnicima. Radi se na stabilizacija rada, optimizaciji performansi i poslovnih procesa, redovnog monitoringu sistema itd.
Ovi (pod)sistemi predstavljaju solidnu osnovu za zaštitu IKT sistema, ali njihov kontinuitet zavisi od produženja licenci, podrške i ugovornih odnosa, što je direktno povezano sa rizikom prekida u slučaju katastrofe, ako se ne obezbedi na vreme.
Detaljan opis naziva i namene sistema, funkcionalnosti i veze sa poslovnim procesima, vrste i klasifikacije podataka, kritičnosti po poslovne procese, politike rezervnih kopija, arhitekture, komunikacije sa internim i eksternim sistemima, načina održavanja, dobavljača i SLA parametara dokumentuje se i redovno ažurira u skladu sa tačkom 4.1.2. metodologije.
3. Tim/radna grupa za sprovođenje procene rizika
U skladu sa tačkom 3. Priloga 1. Pravilnika o opštoj metodologiji, organ upravljanja operatora IKT sistema od posebnog značaja imenovao je tim/radnu grupu odgovornu za sprovođenje procesa procene rizika, čiji su članovi prošli odgovarajuću edukaciju za procenu i tretman rizika.
- Rukovodilac tima za procenu rizika: Žikica Petronijević, načelnik Odeljenja za informacione tehnologije i telekomunikacije;
- Predstavnik tima za informacionu bezbednost: Tomislav Miljković, šef Odseka za administraciju i podršku korisnicima;
- Konsultantski tim - Dragan Jeremić i Dragan Aleksić;
- Organ upravljanja (odobravanje opsega, plana postupanja sa rizikom i pravilnika): Dejan Kesar, sekretar Sekretarijata za opšte poslove i Petar Janković, rukovodilac Sektora za opšte poslove, investiciono i tekuće održavanje i protivpožarnu zaštitu.
4. Opis metodologije procene rizika
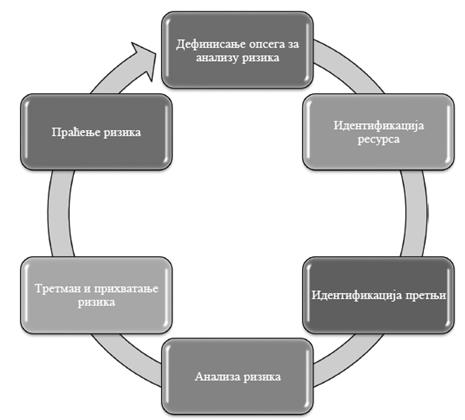
Procena rizika sprovedena je primenom opšte metodologije definisane Prilogom 1. Pravilnika o opštoj metodologiji i obuhvata šest koraka prikazanih na slici 1: (1) definisanje opsega za analizu rizika, (2) identifikacija resursa, (3) identifikacija pretnji, (4) analiza rizika, (5) tretman i prihvatanje rizika i (6) praćenje rizika.
Slika 1 - Procena rizika
Vrednost rizika izračunava se prema sledećoj formuli iz tačke 4.4.3. Pravilnika o opštoj metodologiji:
Vrednost rizika = (Vrednost uticaja) × (Vrednost verovatnoće događaja)
Vrednosti uticaja i verovatnoće procenjuju se na skali od 1 do 5, u skladu sa dokumentom "Interoperable EU Risk Management Toolbox" (Tabele 3 i 4 u nastavku), a dobijena vrednost rizika kategoriše se prema nivoima ozbiljnosti prikazanim u Tabeli 6.
5.1. Opseg (kontekst) procene rizika
U skladu sa tačkom 4.1. metodologije, opseg ove procene rizika obuhvata IKT sisteme, resurse i poslovne procese operatora navedene u tački 5.2. ovog pravilnika. Definisanje opsega zasnovano je na:
- analizi nadležnosti operatora IKT sistema od posebnog značaja;
- utvrđivanju zainteresovanih strana i njihovih očekivanja i potreba (korisnici, zaposleni, regulator, partneri);
- identifikaciji eksternih i internih izazova (kompetencije zaposlenih, zastareli sistemi, zavisnost od trećih strana);
- definisanju kriterijuma za procenu i prihvatanje rizika, datih u tačkama 5.4. i 5.7. ovog pravilnika;
- uspostavljanju tima/radne grupe za upravljanje rizicima, navedene u tački 3. ovog pravilnika.
Opis sistema unutar konteksta operatora IKT sistema od posebnog značaja je dat u tački 2.2 ovog pravilnika.
Granica sistema obuhvata resurse navedene u Registru resursa (tačka 5.2), uključujući hardverske, softverske i organizacione komponente neophodne za njihovo funkcionisanje.
Period na koji se procena rizika odnosi: 12 meseci od datuma usvajanja.
U skladu sa tačkom 4.2. metodologije, identifikacija resursa predstavlja proces prepoznavanja svih resursa koji imaju vrednost za operatora IKT sistema od posebnog značaja i koji zahtevaju primenu odgovarajućih mera zaštite.
Radi lakše procene rizika resursi su grupisani u bezbednosne grupe. Registar resursa po bezbednosnim grupama (Tabela 1) sadrži naziv bezbednosne grupe resursa, vlasnika, kategoriju, lokaciju i procenu kritičnosti.
Naziv bezbednosne grupe resursa |
Vlasnik |
Kategorija |
Lokacija |
Kritičnost |
Aplikacija |
Vlasnik aplikacije |
Softver |
Data centar |
Visoka |
Server |
Načelnik Odeljenja za informacione tehnologije i telekomunikacije |
Hardver |
Data centar |
Visoka |
Aplikativni server |
Načelnik Odeljenja za informacione tehnologije i telekomunikacije |
Hardver |
Data centar |
Visoka |
Radna stanica |
Služba IT podrške |
Hardver |
Poslovni prostor |
Srednja |
Mrežni svič/ruter |
Tim za infrastrukturu |
Hardver |
Mrežni orman / data centar |
Niska |
Baza podataka |
Vlasnik aplikacije |
Softver |
Data centar |
Visoka |
Deljeni mrežni folder |
Služba za opšte poslove |
Informacije |
Data centar (fajl server) |
Visoka |
Cloud usluga |
Načelnik Odeljenja za informacione tehnologije i telekomunikacije |
Treće strane |
Eksterno (cloud provajder) |
Srednja |
Usluga internet linka |
Tim za infrastrukturu |
Treće strane |
Eksterno (provajder) |
Srednja |
UPS / napajanje |
Tim za infrastrukturu |
Hardver |
Data centar |
Niska |
Firewall |
Tim za informacionu bezbednost |
Hardver |
Data centar |
Niska |
Backup sistem |
Tim za infrastrukturu |
Hardver |
Data centar / eksterna lokacija |
Niska |
Licence softvera |
Služba za opšte poslove |
Informacije |
- |
Srednja |
Prenosivi uređaji |
Služba IT podrške |
Hardver |
Mobilno (van prostorija operatora) |
Visoka |
Prenosivi medijumi (USB/ CD/DVD) |
Tim za informacionu bezbednost |
Hardver |
Različite lokacije |
Srednja |
Data centar (fizički) |
Načelnik Odeljenja za informacione tehnologije i telekomunikacije |
Lokacije |
Primarna lokacija operatora |
Srednja |
Video nadzor (CCTV sistem) |
Služba za fizičku bezbednost |
Hardver |
Objekat operatora |
Srednja |
Zaposleni i korisnici |
Služba za ljudske resurse |
Zaposleni |
- |
Visoka |
IP telefonija (VoIP sistem) |
Tim za infrastrukturu |
Softver |
Data centar |
Srednja |
Štampači i skeneri (MFP uređaji) |
Služba za opšte poslove |
Hardver |
Poslovni prostor |
Srednja |
Naziv bezbednosne grupe resursa |
Vlasnik |
Kategorija |
Lokacija |
Kritičnost |
Finansijski i pravni dokumenti (papir) |
Služba za opšte poslove / Pravna služba |
Informacije |
Arhiva |
Srednja |
Veb-prezentacija (internet-strana uprave) |
Vlasnik aplikacije / Tim za marketing |
Softver |
Hosting (eksterno/data centar) |
Visoka |
Konfiguracije uređaja i sistema |
Tim za infrastrukturu |
Informacije |
Data centar |
Visoka |
Održavanje softvera i baza podataka |
Tim za infrastrukturu |
Softver |
Data centar |
Visoka |
Kvalifikovani elektronski sertifikati |
Tim za informacionu bezbednost |
Informacije |
- |
Srednja |
Internet domeni organizacije |
Tim za infrastrukturu |
Treće strane |
Eksterni registar |
Srednja |
Tabela 1 - Registar resursa (asset register)
U skladu sa tačkom 4.3. metodologije, identifikacija pretnji sprovedena je korišćenjem Kataloga pretnji informacione bezbednosti (Prilog 2. Pravilnika o opštoj metodologiji, u daljem tekstu: Katalog pretnji), koji obuhvata šest kategorija pretnji: prirodne pretnje, industrijske pretnje, greške i nenamerne propuste, namerne napade, pretnje povezane sa uslugama trećih strana (uključujući usluge računarstva u oblaku) i insajdersku pretnju.
Za svaki resurs iz Registra resursa utvrđene su primenljive kategorije pretnji uzimajući u obzir karakteristike resursa (kategorija: softver / hardver), a rezultat identifikacije pretnji dokumentovan je u Registru rizika (tačka 5.5), kroz definisane relacije resurs-pretnja. Za svaku identifikovanu pretnju naveden je i parametar bezbednosti informacija na koji pretnja utiče (poverljivost / integritet / raspoloživost, C/I/A), u skladu sa mapiranjem iz Kataloga pretnji.
Dodatne pretnje koje nisu obuhvaćene Katalogom pretnji, a koje operator prepozna kao relevantne za konkretan resurs, dokumentuju se u zasebnom internom dokumentu na koji se ovaj pravilnik poziva, u skladu sa tačkom 4.3.5. metodologije.
5.4. Kriterijumi za procenu verovatnoće i uticaja
Procena verovatnoće i uticaja vrši se korišćenjem skale od 1 do 5, u skladu sa tačkama 4.4.1. i 4.4.2. metodologije i dokumentom "Interoperable EU Risk Management Toolbox".
Tabela 3 - Vrednosti za uticaj (impact)
Vrednost |
Nivo uticaja |
Opis |
5 |
Veoma visok - katastrofalan |
Realizacija pretnje izaziva katastrofalne posledice po poslovanje i/ili prava i slobode lica. |
4 |
Visok - kritičan |
Realizacija izaziva značajne negativne posledice po poslovanje i ugled operatora. |
3 |
Srednji - prosečan |
Realizacija izaziva umeren negativni efekat po poslovanje; privremena šteta ugledu. |
2 |
Nizak - marginalan |
Realizacija pretnje ima ograničen uticaj na poslovanje. |
1 |
Veoma nizak - zanemarljiv |
Realizacija pretnje ima neznatan ili minimalan uticaj na poslovanje. |
Tabela 4 - Vrednosti za verovatnoću događaja (likelihood)
Vrednost |
Nivo verovatnoće |
Opis / period realizacije |
5 |
Veoma visoka |
Pretnja će se skoro sigurno ostvariti; odgovarajuće mere zaštite ne postoje (0-90 dana). |
4 |
Visoka |
Postoje ranjivosti koje se mogu iskoristiti, mere zaštite su neefikasne ili zastarele (90-180 dana). |
3 |
Srednja |
Pretnja se potencijalno može ostvariti uprkos postojećim merama (180 dana - 1 godina). |
2 |
Niska |
Pretnja se verovatno neće ostvariti jer su ranjivosti pokrivene odgovarajućim merama (1-3 godine). |
1 |
Veoma niska |
Malo je verovatno da će se pretnja ostvariti; ranjivosti su efikasno neutralisane (preko 3 godine). |
Tabela 5 - Matrica rizika (5×5)
V \ U |
1 |
2 |
3 |
4 |
5 |
5 |
5 |
10 |
15 |
20 |
25 |
4 |
4 |
8 |
12 |
16 |
20 |
3 |
3 |
6 |
9 |
12 |
15 |
2 |
2 |
4 |
6 |
8 |
10 |
1 |
1 |
2 |
3 |
4 |
5 |
Red: Verovatnoća (V); Kolona: Uticaj (U); vrednost ćelije = V × U
Tabela 6 - Nivoi ozbiljnosti rizika i rokovi za postupanje
Nivo rizika |
Opseg vrednosti (U × V) |
Rok za donošenje odluke o postupanju |
Veoma visok rizik |
16-25 |
Hitno tretiranje rizika |
Visok rizik |
10-15 |
Tretiranje rizika u roku od 3 meseca |
Srednji rizik |
5-9 |
Tretiranje rizika u roku od 12 meseci |
Nizak rizik |
3-4 |
Prihvatanje rizika uz redovnu evaluaciju |
Veoma nizak rizik |
1-2 |
Prihvatanje rizika |
Vrednosti prikazane u nastavku (tačka 5.5) odnose se na inherentni rizik, odnosno rizik pre primene dodatnih mera zaštite.
Registar rizika (Tabela 7) prikazuje za svaki identifikovani par resurs-pretnja: kategoriju pretnje, parametar bezbednosti na koji pretnja utiče, procenjenu verovatnoću, uticaj, izračunatu vrednost rizika (inherentni rizik), postojeće implementirane mere zaštite, donetu odluku o postupanju sa rizikom i vlasnika rizika.
Resurs: Aplikacija (Softver)
| Pretnja |
Kategorija pretnje |
Parametar bezbednosti (C/I/A) |
Verovatnoća (V) |
Uticaj |
Rizik |
Implementirane mere zaštite |
Postupanje sa rizikom |
Vlasnik rizika |
Ranjivost softvera |
Greška ili nenamerni propusti |
P, I, R |
4 |
4 |
16 (Veoma visok) |
Delimično uspostavljen proces ažuriranja softvera |
Tretman - smanjenje rizika |
Vlasnik aplikacije |
Neovlašćen pristup |
Namerni napadi |
P, I |
3 |
4 |
12 (Visok) |
Standardna lozinkom zasnovana autentifikacija |
Tretman - smanjenje rizika |
Vlasnik aplikacije |
Iznuda |
Namerni napadi |
P, I, R |
3 |
5 |
15 (Visok) |
Antivirus softver na radnim stanicama |
Tretman - smanjenje rizika |
Vlasnik aplikacije |
Širenje zlonamernog softvera (malvera) |
Greška ili nenamerni propusti |
P, I, R |
3 |
4 |
12 (Visok) |
Osnovna antivirus zaštita |
Tretman - smanjenje rizika |
Vlasnik aplikacije |
Neadekvatno upravljanje privilegijama |
Greška ili nenamerni propusti |
P, I |
3 |
3 |
9 (Srednji) |
Nema formalizovanog procesa |
Tretman - smanjenje rizika |
Vlasnik aplikacije |
Kvar hardvera ili softvera |
Industrijska pretnja |
R |
3 |
3 |
9 (Srednji) |
Osnovni monitoring dostupnosti |
Tretman - smanjenje rizika |
Načelnik Odeljenja za informacione tehnologije i telekomunikacije |
Bezbednost lanca snabdevanja |
Pretnje povezane sa korišćenjem spoljnih usluga |
P, I |
2 |
4 |
8 (Srednji) |
Nema formalne provere dobavljača |
Tretman - smanjenje rizika |
Vlasnik aplikacije |
Insajderska pretnja |
Insajderska pretnja |
P, I, R |
2 |
4 |
8 (Srednji) |
Osnovno logovanje aktivnosti |
Tretman - smanjenje rizika |
Vlasnik aplikacije |
Tabela 7.1: Registar rizika - Aplikacija
Resurs: Server (Hardver)
Pretnja |
Kategorija pretnje |
Parametar bezbednosti (C/I/A) |
Verovatnoća (V) |
Uticaj |
Rizik |
Implementirane mere zaštite |
Postupanje sa rizikom |
Vlasnik rizika |
Vatra |
Prirodna pretnja |
R |
1 |
5 |
5 (Srednji) |
Postojeći PP aparati |
Tretman - smanjenje rizika |
Načelnik Odeljenja za informacione tehnologije i telekomunikacije |
Prekid energetskog napajanja |
Prirodna pretnja |
R |
3 |
4 |
12 (Visok) |
Postojeći UPS ograničenog kapaciteta |
Tretman - smanjenje rizika |
Načelnik Odeljenja za informacione tehnologije i telekomunikacije |
Kvar hardvera ili softvera |
Industrijska pretnja |
R |
3 |
4 |
12 (Visok) |
Periodično održavanje |
Tretman - smanjenje rizika |
Načelnik Odeljenja za informacione tehnologije i telekomunikacije |
Krađa opreme |
Namerni napadi |
P, R |
2 |
3 |
6 (Srednji) |
Kontrolisan pristup prostoriji |
Tretman - smanjenje rizika |
Načelnik Odeljenja za informacione tehnologije i telekomunikacije |
Neovlašćen pristup |
Namerni napadi |
P, I |
2 |
4 |
8 (Srednji) |
Imenovani administratorski nalozi |
Tretman - smanjenje rizika |
Načelnik Odeljenja za informacione tehnologije i telekomunikacije |
Uskraćivanje usluga |
Namerni napadi |
R |
3 |
4 |
12 (Visok) |
Osnovna zaštita na nivou mrežnog uređaja |
Tretman - smanjenje rizika |
Načelnik Odeljenja za informacione tehnologije i telekomunikacije |
Greške u konfiguraciji |
Greška ili nenamerni propusti |
P, I, R |
3 |
3 |
9 (Srednji) |
Ad-hoc izmene konfiguracije |
Tretman - smanjenje rizika |
Načelnik Odeljenja za informacione tehnologije i telekomunikacije |
Insajderska pretnja |
Insajderska pretnja |
P, I, R |
2 |
4 |
8 (Srednji) |
Pojedinačni administratorski nalozi |
Tretman - smanjenje rizika |
Načelnik Odeljenja za informacione tehnologije i telekomunikacije |
Tabela 7.2: Registar rizika - Server 1
Resurs: Aplikativni server (Hardver)
Pretnja |
Kategorija pretnje |
Parametar bezbednosti (C/I/A) |
Verovatnoća (V) |
Uticaj |
Rizik |
Implementirane mere zaštite |
Postupanje sa rizikom |
Vlasnik rizika |
Kvar hardvera ili softvera |
Industrijska pretnja |
R |
3 |
4 |
12 (Visok) |
Osnovni monitoring dostupnosti |
Tretman - smanjenje rizika |
Načelnik Odeljenja za informacione tehnologije i telekomunikacije |
Neovlašćen pristup |
Namerni napadi |
P, I |
2 |
4 |
8 (Srednji) |
Imenovani administratorski nalozi |
Tretman - smanjenje rizika |
Načelnik Odeljenja za informacione tehnologije i telekomunikacije |
Uskraćivanje usluga |
Namerni napadi |
R |
3 |
4 |
12 (Visok) |
Osnovna mrežna zaštita |
Tretman - smanjenje rizika |
Načelnik Odeljenja za informacione tehnologije i telekomunikacije |
Greške u konfiguraciji |
Greška ili nenamerni propusti |
P, I, R |
3 |
3 |
9 (Srednji) |
Ad-hoc izmene konfiguracije |
Tretman - smanjenje rizika |
Načelnik Odeljenja za informacione tehnologije i telekomunikacije |
Iznuda |
Namerni napadi |
P, I, R |
2 |
5 |
10 (Visok) |
Osnovna antivirus zaštita |
Tretman - smanjenje rizika |
Načelnik Odeljenja za informacione tehnologije i telekomunikacije |
Tabela 7.3: Registar rizika - Aplikativni server
Resurs: Radna stanica (Hardver)
|
Pretnja
|
Kategorija pretnje |
Parametar bezbednosti (C/I/A) |
Verovatnoća (V) |
Uticaj |
Rizik |
Implementirane mere zaštite |
Postupanje sa rizikom |
Vlasnik rizika |
Korisničke greške |
Greška ili nenamerni propusti |
P, I, R |
4 |
3 |
12 (Visok) |
Osnovna obuka prilikom zapošljavanja |
Tretman - smanjenje rizika |
Služba IT podrške |
Širenje zlonamernog softvera (malvera) |
Greška ili nenamerni propusti |
P, I, R |
3 |
3 |
9 (Srednji) |
Osnovna antivirus zaštita |
Tretman - smanjenje rizika |
Služba IT podrške |
Krađa opreme |
Namerni napadi |
P, R |
2 |
3 |
6 (Srednji) |
Kontrolisan ulazak u poslovni prostor |
Tretman - smanjenje rizika |
Služba IT podrške |
Gubitak opreme |
Greška ili nenamerni propusti |
P, R |
3 |
3 |
9 (Srednji) |
Nema enkripcije diska |
Tretman - smanjenje rizika |
Služba IT podrške |
Neovlašćen pristup |
Namerni napadi |
P, I |
2 |
3 |
6 (Srednji) |
Osnovna lozinka za pristup |
Tretman - smanjenje rizika |
Služba IT podrške |
Tabela 7.4: Registar rizika - Radna stanica
Resurs: Mrežni svič/ruter (Hardver)
Pretnja |
Kategorija pretnje |
Parametar bezbednosti (C/I/A) |
Verovatnoća (V) |
Uticaj |
Rizik |
Implementirane mere zaštite |
Postupanje sa rizikom |
Vlasnik rizika |
Kvar hardvera ili softvera |
Industrijska pretnja |
R |
2 |
3 |
6 (Srednji) |
Periodično održavanje |
Tretman - smanjenje rizika |
Tim za infrastrukturu |
Neovlašćen pristup |
Namerni napadi |
P, I |
2 |
3 |
6 (Srednji) |
Osnovna lozinkom zasnovana zaštita |
Tretman - smanjenje rizika |
Tim za infrastrukturu |
Kvar komunikacionih usluga |
Industrijska pretnja |
R |
2 |
3 |
6 (Srednji) |
Nema formalne redundanse |
Tretman - smanjenje rizika |
Tim za infrastrukturu |
Greške u konfiguraciji |
Greška ili nenamerni propusti |
P, I, R |
3 |
3 |
9 (Srednji) |
Nema backup-a konfiguracije |
Tretman - smanjenje rizika |
Tim za infrastrukturu |
Manipulacija konfiguracionim datotekama |
Namerni napadi |
P, I, R |
2 |
3 |
6 (Srednji) |
Imenovani administratorski nalog |
Tretman - smanjenje rizika |
Tim za infrastrukturu |
Tabela 7.5: Registar rizika - Mrežni svič/ruter
Resurs: Baza podataka (Softver)
Pretnja |
Kategorija pretnje |
Parametar bezbednosti (C/I/A) |
Verovatnoća (V) |
Uticaj |
Rizik |
Implementirane mere zaštite |
Postupanje sa rizikom |
Vlasnik rizika |
Ranjivost softvera |
Greška ili nenamerni propusti |
P, I, R |
3 |
5 |
15 (Visok) |
Osnovna kontrola pristupa bazi |
Tretman - smanjenje rizika |
Vlasnik aplikacije |
Curenje podataka |
Greška ili nenamerni propusti |
P |
2 |
5 |
10 (Visok) |
Kontrola pristupa na nivou aplikacije |
Tretman - smanjenje rizika |
Vlasnik aplikacije |
Zloupotreba prava pristupa |
Namerni napadi |
P, I, R |
2 |
4 |
8 (Srednji) |
Imenovani administrativni nalozi |
Tretman - smanjenje rizika |
Vlasnik aplikacije |
Greške u procedurama rezervnih kopija (Backup) |
Greška ili nenamerni propusti |
P, I, R |
2 |
4 |
8 (Srednji) |
Ručno pokretanje rezervnih kopija |
Tretman - smanjenje rizika |
Vlasnik aplikacije |
Uništenje podataka |
Namerni napadi |
R |
2 |
4 |
8 (Srednji) |
Rezervne kopije na mrežnom storiju |
Tretman - smanjenje rizika |
Vlasnik aplikacije |
Tabela 7.6: Registar rizika - Baza podataka
Resurs: Deljeni mrežni folder (Informacije)
Pretnja |
Kategorija pretnje |
Parametar bezbednosti (C/I/A) |
Verovatnoća (V) |
Uticaj |
Rizik |
Implementirane mere zaštite |
Postupanje sa rizikom |
Vlasnik rizika |
Curenje podataka |
Greška ili nenamerni propusti |
P |
3 |
4 |
12 (Visok) |
Osnovna struktura prava pristupa |
Tretman - smanjenje rizika |
Služba za opšte poslove |
Slučajna izmena podataka |
Greška ili nenamerni propusti |
I |
3 |
3 |
9 (Srednji) |
Osnovne rezervne kopije |
Tretman - smanjenje rizika |
Služba za opšte poslove |
Neadekvatno korišćenje ili izostanak korišćenja kriptografskih kontrola |
Greška ili nenamerni propusti |
P, I, R |
3 |
3 |
9 (Srednji) |
Nema primenjene enkripcije |
Tretman - smanjenje rizika |
Služba za opšte poslove |
Organizacioni nedostaci |
Greška ili nenamerni propusti |
R |
3 |
2 |
6 (Srednji) |
Nema formalne procedure dodele prava |
Tretman - smanjenje rizika |
Služba za opšte poslove |
Širenje zlonamernog softvera (malvera) |
Greška ili nenamerni propusti |
P, I, R |
3 |
3 |
9 (Srednji) |
Osnovna antivirus zaštita fajl servera |
Tretman - smanjenje rizika |
Služba za opšte poslove |
Tabela 7.7: Registar rizika - Deljeni mrežni folder
Resurs: Cloud usluga (Treće strane)
Pretnja |
Kategorija pretnje |
Parametar bezbednosti (C/I/A) |
Verovatnoća (V) |
Uticaj (U) |
Rizik (U×V) |
Implementirane mere zaštite |
Postupanje sa rizikom |
Vlasnik rizika |
Gubitak upravljanja |
Pretnje povezane sa korišćenjem spoljnih usluga |
R |
3 |
3 |
9 (Srednji) |
Osnovni SLA sa provajderom |
Tretman - smanjenje rizika |
Načelnik Odeljenja za informacione tehnologije i telekomunikacije |
Rizici zaštite podataka |
Pretnje povezane sa korišćenjem spoljnih usluga |
P |
2 |
4 |
8 (Srednji) |
Osnovni ugovor o nivou usluge |
Tretman - smanjenje rizika |
Načelnik Odeljenja za informacione tehnologije i telekomunikacije |
Bezbednost lanca snabdevanja |
Pretnje povezane sa korišćenjem spoljnih usluga |
P, I |
2 |
4 |
8 (Srednji) |
Nema formalne bezbednosne procene provajdera |
Tretman - smanjenje rizika |
Načelnik Odeljenja za informacione tehnologije i telekomunikacije |
Sudski poziv i e-otkrivanje |
Pretnje povezane sa korišćenjem spoljnih usluga |
P, R |
2 |
3 |
6 (Srednji) |
Nema definisane ugovorne klauzule |
Tretman - smanjenje rizika |
Načelnik Odeljenja za informacione tehnologije i telekomunikacije |
Napadi usmereni na sisteme veštačke inteligencije |
Pretnje povezane sa korišćenjem spoljnih usluga |
I, R |
2 |
3 |
6 (Srednji) |
Nema posebnog monitoringa AI komponenti |
Tretman - smanjenje rizika |
Načelnik Odeljenja za informacione tehnologije i telekomunikacije |
Tabela 7.8: Registar rizika - Cloud usluga
Resurs: Usluga internet linka (Treće strane)
Pretnja |
Kategorija pretnje |
Parametar bezbednosti (C/I/A) |
Verovatnoća (V) |
Uticaj (U) |
Rizik (U×V) |
Implementirane mere zaštite |
Postupanje sa rizikom |
Vlasnik rizika |
Kvar komunikacionih usluga |
Industrijska pretnja |
R |
3 |
4 |
12 (Visok) |
Jedan primarni provajder |
Tretman - smanjenje rizika |
Tim za infrastrukturu |
Uskraćivanje usluga |
Namerni napadi |
R |
2 |
4 |
8 (Srednji) |
Osnovna zaštita na nivou provajdera |
Tretman - smanjenje rizika |
Tim za infrastrukturu |
Analiza saobraćaja |
Namerni napadi |
P |
2 |
2 |
4 (Nizak) |
Delimična primena TLS-a |
Tretman - smanjenje rizika |
Tim za infrastrukturu |
Prekid osnovnih usluga koje su predmet nabavke ili drugih usluga |
Industrijska pretnja |
R |
2 |
3 |
6 (Srednji) |
Nema definisanog SLA vremena odziva |
Tretman - smanjenje rizika |
Tim za infrastrukturu |
Prisluškivanje |
Namerni napadi |
P |
2 |
2 |
4 (Nizak) |
Delimična primena TLS-a |
Tretman - smanjenje rizika |
Tim za infrastrukturu |
Tabela 7.9: Registar rizika - Usluga internet linka
Resurs: UPS / napajanje (Hardver)
Pretnja |
Kategorija pretnje |
Parametar bezbednosti (C/I/A) |
Verovatnoća (V) |
Uticaj (U) |
Rizik (U×V) |
Implementirane mere zaštite |
Postupanje sa rizikom |
Vlasnik rizika |
Prekid energetskog napajanja |
Prirodna pretnja |
R |
2 |
3 |
6 (Srednji) |
Postojeći UPS ograničenog kapaciteta |
Tretman - smanjenje rizika |
Tim za infrastrukturu |
Kvar hardvera ili softvera |
Industrijska pretnja |
R |
2 |
3 |
6 (Srednji) |
Periodično održavanje |
Tretman - smanjenje rizika |
Tim za infrastrukturu |
Nepovoljni uslovi temperature i/ili vlažnosti |
Industrijska pretnja |
R |
2 |
2 |
4 (Nizak) |
Osnovna klimatizacija |
Tretman - smanjenje rizika |
Tim za infrastrukturu |
Nedostatak sistema za detekciju incidenata |
Greška ili nenamerni propusti |
P, I, R |
2 |
2 |
4 (Nizak) |
Nema automatskog monitoringa |
Tretman - smanjenje rizika |
Tim za infrastrukturu |
Organizacioni nedostaci |
Greška ili nenamerni propusti |
R |
2 |
2 |
4 (Nizak) |
Neredovno testiranje |
Tretman - smanjenje rizika |
Tim za infrastrukturu |
Tabela 7.10: Registar rizika - UPS / napajanje
Resurs: Firewall (Hardver)
Pretnja |
Kategorija pretnje |
Parametar bezbednosti (C/I/A) |
Verovatnoća (V) |
Uticaj (U) |
Rizik (U×V) |
Implementirane mere zaštite |
Postupanje sa rizikom |
Vlasnik rizika |
Greške u konfiguraciji |
Greška ili nenamerni propusti |
P, I, R |
3 |
4 |
12 (Visok) |
Ad-hoc izmene pravila |
Tretman - smanjenje rizika |
Tim za informacionu bezbednost |
Neovlašćen pristup |
Namerni napadi |
P, I |
2 |
4 |
8 (Srednji) |
Imenovani administratorski nalozi |
Tretman - smanjenje rizika |
Tim za informacionu bezbednost |
Kvar hardvera ili softvera |
Industrijska pretnja |
R |
2 |
3 |
6 (Srednji) |
Pojedinačni uređaj bez redundanse |
Tretman - smanjenje rizika |
Tim za infrastrukturu |
Uskraćivanje usluga |
Namerni napadi |
R |
2 |
3 |
6 (Srednji) |
Osnovna mrežna zaštita |
Tretman - smanjenje rizika |
Tim za informacionu bezbednost |
Insajderska pretnja |
Insajderska pretnja |
P, I, R |
2 |
3 |
6 (Srednji) |
Pojedinačni administratorski nalog |
Tretman - smanjenje rizika |
Tim za informacionu bezbednost |
Tabela 7.11: Registar rizika - Firewall
Resurs: Backup sistem (Hardver)
Pretnja |
Kategorija pretnje |
Parametar bezbednosti (C/I/A) |
Verovatnoća (V) |
Uticaj (U) |
Rizik (U×V) |
Implementirane mere zaštite |
Postupanje sa rizikom |
Vlasnik rizika |
Greške u procedurama rezervnih kopija (Backup) |
Greška ili nenamerni propusti |
P, I, R |
3 |
4 |
12 (Visok) |
Ručno pokretanje rezervnih kopija |
Tretman - smanjenje rizika |
Tim za infrastrukturu |
Uništenje podataka |
Namerni napadi |
R |
2 |
4 |
8 (Srednji) |
Rezervne kopije na mrežnom storiju |
Tretman - smanjenje rizika |
Tim za infrastrukturu |
Neovlašćen pristup |
Namerni napadi |
P, I |
2 |
3 |
6 (Srednji) |
Imenovani nalozi za pristup |
Tretman - smanjenje rizika |
Tim za infrastrukturu |
Krađa opreme |
Namerni napadi |
P, R |
1 |
3 |
3 (Nizak) |
Smešteno u kontrolisanom prostoru |
Tretman - smanjenje rizika |
Tim za infrastrukturu |
Degradacija medijuma |
Industrijska pretnja |
R |
2 |
3 |
6 (Srednji) |
Nema periodične provere medijuma |
Tretman - smanjenje rizika |
Tim za infrastrukturu |
Tabela 7.12: Registar rizika - Backup sistem
Resurs: Licence softvera (Informacije)
Pretnja |
Kategorija pretnje |
Parametar bezbednosti (C/I/A) |
Verovatnoća (V) |
Uticaj (U) |
Rizik (U×V) |
Implementirane mere zaštite |
Postupanje sa rizikom |
Vlasnik rizika |
Organizacioni nedostaci |
Greška ili nenamerni propusti |
R |
3 |
3 |
9 (Srednji) |
Ad-hok praćenje putem e-pošte |
Tretman - smanjenje rizika |
Služba za opšte poslove |
Nedostatak organizovanog sistema upravljanja informacionom bezbednošću |
Greška ili nenamerni propusti |
R |
2 |
3 |
6 (Srednji) |
Delimično uspostavljeni procesi |
Tretman - smanjenje rizika |
Služba za opšte poslove |
Bezbednost lanca snabdevanja |
Pretnje povezane sa korišćenjem spoljnih usluga |
P, I |
2 |
3 |
6 (Srednji) |
Nema formalne provere dobavljača |
Tretman - smanjenje rizika |
Služba za opšte poslove |
Sudski poziv i e-otkrivanje |
Pretnje povezane sa korišćenjem spoljnih usluga |
P, R |
2 |
2 |
4 (Nizak) |
Nema formalne evidencije ugovora |
Tretman - smanjenje rizika |
Služba za opšte poslove |
Rizik od promene jurisdikcije |
Pretnje povezane sa korišćenjem spoljnih usluga |
P, R |
1 |
2 |
2 (Veoma nizak) |
Nema provere jurisdikcije dobavljača |
Tretman - smanjenje rizika |
Služba za opšte poslove |
Tabela 7.13: Registar rizika - Licence softvera
Resurs: Prenosivi uređaji (laptop-ovi/telefoni) (Hardver)
Pretnja |
Kategorija pretnje |
Parametar bezbednosti (C/I/A) |
Verovatnoća (V) |
Uticaj (U) |
Rizik (U×V) |
Implementirane mere zaštite |
Postupanje sa rizikom |
Vlasnik rizika |
Gubitak opreme |
Greška ili nenamerni propusti |
P, R |
4 |
4 |
16 (Veoma visok) |
Osnovna lozinka za pristup uređaju |
Tretman - smanjenje rizika |
Služba IT podrške |
Krađa opreme |
Namerni napadi |
P, R |
3 |
4 |
12 (Visok) |
Osnovna lozinka za pristup uređaju |
Tretman - smanjenje rizika |
Služba IT podrške |
Neovlašćen pristup |
Namerni napadi |
P, I |
3 |
3 |
9 (Srednji) |
PIN/lozinka za zaključavanje ekrana |
Tretman - smanjenje rizika |
Služba IT podrške |
Prisluškivanje |
Namerni napadi |
P |
2 |
2 |
4 (Nizak) |
Nema obaveznog VPN-a |
Tretman - smanjenje rizika |
Služba IT podrške |
Širenje zlonamernog softvera (malvera) |
Greška ili nenamerni propusti |
P, I, R |
3 |
3 |
9 (Srednji) |
Osnovna antivirus zaštita |
Tretman - smanjenje rizika |
Služba IT podrške |
Tabela 7.14: Registar rizika - Prenosivi uređaji (laptopovi/telefoni)
Resurs: Prenosivi medijumi (USB/CD/DVD) (Hardver)
Pretnja |
Kategorija pretnje |
Parametar bezbednosti (C/I/A) |
Verovatnoća (V) |
Uticaj (U) |
Rizik (U×V) |
Implementirane mere zaštite |
Postupanje sa rizikom |
Vlasnik rizika |
Prenos zlonamernog softvera primenom prenosnih nosača podataka |
Industrijska pretnja |
P, I, R |
3 |
3 |
9 (Srednji) |
Nema tehničke kontrole USB portova |
Tretman - smanjenje rizika |
Tim za informacionu bezbednost |
Gubitak opreme |
Greška ili nenamerni propusti |
P, R |
3 |
3 |
9 (Srednji) |
Nema enkripcije medijuma |
Tretman - smanjenje rizika |
Tim za informacionu bezbednost |
Curenje podataka |
Greška ili nenamerni propusti |
P |
2 |
3 |
6 (Srednji) |
Nema ograničenja kopiranja |
Tretman - smanjenje rizika |
Tim za informacionu bezbednost |
Krađa opreme |
Namerni napadi |
P, R |
2 |
2 |
4 (Nizak) |
Nema evidencije izdavanja medijuma |
Tretman - smanjenje rizika |
Tim za informacionu bezbednost |
Neovlašćen pristup |
Namerni napadi |
P, I |
2 |
2 |
4 (Nizak) |
Nema lozinke na medijumu |
Tretman - smanjenje rizika |
Tim za informacionu bezbednost |
Tabela 7.15: Registar rizika - Prenosivi medijumi (USB/CD/DVD)
Resurs: Data centar (fizički) (Lokacije)
Pretnja |
Kategorija pretnje |
Parametar bezbednosti (C/I/A) |
Verovatnoća (V) |
Uticaj (U) |
Rizik (U×V) |
Implementirane mere zaštite |
Postupanje sa rizikom |
Vlasnik rizika |
Vatra |
Prirodna pretnja |
R |
1 |
5 |
5 (Srednji) |
Postojeći PP aparati |
Tretman - smanjenje rizika |
Načelnik Odeljenja za informacione tehnologije i telekomunikacije |
Prekid energetskog napajanja |
Prirodna pretnja |
R |
2 |
4 |
8 (Srednji) |
Postojeći UPS ograničenog kapaciteta |
Tretman - smanjenje rizika |
Načelnik Odeljenja za informacione tehnologije i telekomunikacije |
Neovlašćen pristup |
Namerni napadi |
P, I |
2 |
4 |
8 (Srednji) |
Kontrolisan pristup prostoriji |
Tretman - smanjenje rizika |
Načelnik Odeljenja za informacione tehnologije i telekomunikacije |
Voda |
Prirodna pretnja |
R |
1 |
4 |
4 (Nizak) |
Nema senzora za detekciju vode |
Tretman - smanjenje rizika |
Načelnik Odeljenja za informacione tehnologije i telekomunikacije |
Krađa opreme |
Namerni napadi |
P, R |
1 |
3 |
3 (Nizak) |
Kontrolisan pristup prostoriji |
Tretman - smanjenje rizika |
Načelnik Odeljenja za informacione tehnologije i telekomunikacije |
Tabela 7.16: Registar rizika - Data centar (fizički)
Resurs: Video nadzor (CCTV sistem) (Hardver)
Pretnja |
Kategorija pretnje |
Parametar bezbednosti (C/I/A) |
Verovatnoća (V) |
Uticaj (U) |
Rizik (U×V) |
Implementirane mere zaštite |
Postupanje sa rizikom |
Vlasnik rizika |
Manipulacija hardverom |
Namerni napadi |
P, R |
2 |
3 |
6 |
Osnovna fizička zaštita uređaja |
Tretman - smanjenje rizika |
Služba za fizičku bezbednost |
Neovlašćen pristup |
Namerni napadi |
P, I |
2 |
3 |
6 |
Podrazumevana konfiguracija proizvođača |
Tretman - smanjenje rizika |
Služba za fizičku bezbednost |
Kvar hardvera ili softvera |
Industrijska pretnja |
R |
3 |
2 |
6 |
Periodični pregled opreme |
Tretman - smanjenje rizika |
Služba za fizičku bezbednost |
Uništavanje informacija |
Namerni napadi |
R |
2 |
3 |
6 |
Snimci se čuvaju samo lokalno |
Tretman - smanjenje rizika |
Služba za fizičku bezbednost |
Gubitak opreme |
Greška ili nenamerni propusti |
P, R |
1 |
2 |
2 (Veoma nizak) |
Osnovna fizička zaštita uređaja |
Tretman - smanjenje rizika |
Služba za fizičku bezbednost |
Tabela 7.17: Registar rizika - Videonadzor (CCTV sistem)
Resurs: Zaposleni i korisnici (Ljudi) (Zaposleni)
Pretnja |
Kategorija pretnje |
Parametar bezbednosti (C/I/A) |
Verovatnoća (V) |
Uticaj (U) |
Rizik (U×V) |
Implementirane mere zaštite |
Postupanje sa rizikom |
Vlasnik rizika |
Socijalni inženjering |
Namerni napadi |
P, I, R |
4 |
4 |
16 (Veoma visok) |
Osnovna svest stečena prilikom zapošljavanja |
Tretman - smanjenje rizika |
Služba za ljudske resurse |
Korisničke greške |
Greška ili nenamerni propusti |
P, I, R |
4 |
3 |
12 (Visok) |
Osnovna obuka prilikom zapošljavanja |
Tretman - smanjenje rizika |
Služba za ljudske resurse |
Nedostatak svesti i specifičnih znanja o informacionoj bezbednosti |
Greška ili nenamerni propusti |
R |
3 |
3 |
9 (Srednji) |
Ad-hoc edukacija |
Tretman - smanjenje rizika |
Služba za ljudske resurse |
Nedostatak zaposlenih |
Greška ili nenamerni propusti |
R |
2 |
3 |
6 (Srednji) |
Nema formalnog plana zamene |
Tretman - smanjenje rizika |
Služba za ljudske resurse |
Insajderska pretnja |
Insajderska pretnja |
P, I, R |
2 |
4 |
8 (Srednji) |
Osnovno logovanje aktivnosti |
Tretman - smanjenje rizika |
Služba za ljudske resurse |
Tabela 7.18: Registar rizika - Zaposleni i korisnici (Ljudi)
Resurs: IP telefonija (VoIP sistem) (Softver)
Pretnja |
Kategorija pretnje |
Parametar bezbednosti (C/I/A) |
Verovatnoća (V) |
Uticaj (U) |
Rizik (U×V) |
Implementirane mere zaštite |
Postupanje sa rizikom |
Vlasnik rizika |
Prisluškivanje |
Namerni napadi |
P |
2 |
3 |
6 (Srednji) |
Delimična primena TLS-a |
Tretman - smanjenje rizika |
Tim za infrastrukturu |
Zloupotreba resursa |
Namerni napadi |
P, I, R |
3 |
3 |
9 (Srednji) |
Osnovni pregled računa operatera |
Tretman - smanjenje rizika |
Tim za infrastrukturu |
Uskraćivanje usluga |
Namerni napadi |
R |
2 |
3 |
6 (Srednji) |
Osnovna mrežna zaštita |
Tretman - smanjenje rizika |
Tim za infrastrukturu |
Maskiranje identiteta |
Namerni napadi |
P, I |
2 |
3 |
6 (Srednji) |
Osnovna SIP autentifikacija |
Tretman - smanjenje rizika |
Tim za infrastrukturu |
Kvar hardvera ili softvera |
Industrijska pretnja |
R |
2 |
3 |
6 (Srednji) |
Pojedinačni server bez redundanse |
Tretman - smanjenje rizika |
Tim za infrastrukturu |
Tabela 7.19: Registar rizika - IP telefonija (VoIP sistem)
Resurs: Štampači i skeneri (MFP uređaji) (Hardver)
Pretnja |
Kategorija pretnje |
Parametar bezbednosti (C/I/A) |
Verovatnoća (V) |
Uticaj (U) |
Rizik (U×V) |
Implementirane mere zaštite |
Postupanje sa rizikom |
Vlasnik rizika |
Kompromitacija i zloupotreba MFP uređaja |
Namerni napadi |
P, I, R |
2 |
3 |
6 (Srednji) |
Podrazumevana konfiguracija proizvođača |
Tretman - smanjenje rizika |
Služba za opšte poslove |
Curenje podataka |
Greška ili nenamerni propusti |
P |
2 |
3 |
6 (Srednji) |
Nema autentifikacije za preuzimanje |
Tretman - smanjenje rizika |
Služba za opšte poslove |
Neovlašćen pristup |
Namerni napadi |
P, I |
2 |
2 |
4 (Nizak) |
Nema autentifikacije za štampu |
Tretman - smanjenje rizika |
Služba za opšte poslove |
Kvar hardvera ili softvera |
Industrijska pretnja |
R |
2 |
2 |
4 (Nizak) |
Neredovno održavanje |
Tretman - smanjenje rizika |
Služba za opšte poslove |
Širenje zlonamernog softvera (malvera) |
Greška ili nenamerni propusti |
P, I, R |
2 |
2 |
4 (Nizak) |
Neredovno ažuriranje firmware-a |
Tretman - smanjenje rizika |
Služba za opšte poslove |
Tabela 7.20: Registar rizika - Štampači i skeneri (MFP uređaji)
Resurs: Finansijski i pravni dokumenti (papir) (Informacije)
Pretnja |
Kategorija pretnje |
Parametar bezbednosti (C/I/A) |
Verovatnoća (V) |
Uticaj (U) |
Rizik (U×V) |
Implementirane mere zaštite |
Postupanje sa rizikom |
Vlasnik rizika |
Vatra |
Prirodna pretnja |
R |
1 |
5 |
5 (Srednji) |
Postojeći PP aparati |
Tretman - smanjenje rizika |
Služba za opšte poslove / Pravna služba |
Gubitak opreme |
Greška ili nenamerni propusti |
P, R |
2 |
3 |
6 (Srednji) |
Osnovna evidencija arhive |
Tretman - smanjenje rizika |
Služba za opšte poslove / Pravna služba |
Curenje podataka |
Greška ili nenamerni propusti |
P |
2 |
3 |
6 (Srednji) |
Nema formalne procedure uništavanja |
Tretman - smanjenje rizika |
Služba za opšte poslove / Pravna služba |
Voda |
Prirodna pretnja |
R |
1 |
4 |
4 (Nizak) |
Arhiva na prizemlju bez zaštite od vode |
Tretman - smanjenje rizika |
Služba za opšte poslove / Pravna služba |
Krađa opreme |
Namerni napadi |
P, R |
1 |
3 |
3 (Nizak) |
Osnovna kontrola pristupa arhivi |
Tretman - smanjenje rizika |
Služba za opšte poslove / Pravna služba |
Tabela 7.21: Registar rizika - Finansijski i pravni dokumenti (papir)
Resurs: Veb-prezentacija (internet-strana uprave) (Softver)
Pretnja |
Kategorija pretnje |
Parametar bezbednosti (C/I/A) |
Verovatnoća (V) |
Uticaj (U) |
Rizik (U×V) |
Implementirane mere zaštite |
Postupanje sa rizikom |
Vlasnik rizika |
Manipulacija softverom |
Namerni napadi |
P, I, R |
3 |
3 |
9 (Srednji) |
Osnovna zaštita CMS platforme |
Tretman - smanjenje rizika |
Vlasnik aplikacije / Tim za marketing |
Uskraćivanje usluga |
Namerni napadi |
R |
3 |
4 |
12 (Visok) |
Osnovna hosting zaštita |
Tretman - smanjenje rizika |
Vlasnik aplikacije / Tim za marketing |
Ranjivost softvera |
Greška ili nenamerni propusti |
P, I, R |
3 |
3 |
9 (Srednji) |
Povremeno ažuriranje platforme |
Tretman - smanjenje rizika |
Vlasnik aplikacije / Tim za marketing |
Neovlašćen pristup |
Namerni napadi |
P, I |
2 |
3 |
6 (Srednji) |
Lozinkom zasnovana autentifikacija |
Tretman - smanjenje rizika |
Vlasnik aplikacije / Tim za marketing |
Otkrivanje informacija |
Namerni napadi |
P |
2 |
2 |
4 (Nizak) |
Nema formalne provere pre objave |
Tretman - smanjenje rizika |
Vlasnik aplikacije / Tim za marketing |
Tabela 7.22: Registar rizika - Vebprezentacija (sajt uprave)
Resurs: Konfiguracije uređaja i sistema (Informacije)
Pretnja |
Kategorija pretnje |
Parametar bezbednosti (C/I/A) |
Verovatnoća (V) |
Uticaj (U) |
Rizik (U×V) |
Implementirane mere zaštite |
Postupanje sa rizikom |
Vlasnik rizika |
Manipulacija konfiguracionim datotekama |
Namerni napadi |
P, I, R |
2 |
4 |
8 (Srednji) |
Nema kontrole verzija konfiguracija |
Tretman - smanjenje rizika |
Tim za infrastrukturu |
Greške u konfiguraciji |
Greška ili nenamerni propusti |
P, I, R |
3 |
4 |
12 (Visok) |
Ad-hoc izmene konfiguracije |
Tretman - smanjenje rizika |
Tim za infrastrukturu |
Insajderska pretnja |
Insajderska pretnja |
P, I, R |
2 |
4 |
8 (Srednji) |
Pojedinačni administratorski nalozi |
Tretman - smanjenje rizika |
Tim za infrastrukturu |
Greške praćenja (logs) |
Greška ili nenamerni propusti |
I |
3 |
2 |
6 (Srednji) |
Logovanje na nivou pojedinačnih uređaja |
Tretman - smanjenje rizika |
Tim za infrastrukturu |
Manipulacija evidencijom aktivnosti (logs) |
Namerni napadi |
I |
2 |
3 |
6 (Srednji) |
Logovi se čuvaju bez posebne zaštite |
Tretman - smanjenje rizika |
Tim za infrastrukturu |
Tabela 7.23: Registar rizika - Konfiguracije uređaja i sistema
Resurs: Održavanje softvera i baza podataka (Softver)
Pretnja |
Kategorija pretnje |
Parametar bezbednosti (C/I/A) |
Verovatnoća (V) |
Uticaj (U) |
Rizik (U×V) |
Implementirane mere zaštite |
Postupanje sa rizikom |
Vlasnik rizika |
Greške u održavanju / ažuriranju softvera |
Greška ili nenamerni propusti |
I |
3 |
4 |
12 (Visok) |
Ograničeno testiranje pre primene |
Tretman - smanjenje rizika |
Tim za infrastrukturu |
Bezbednost lanca snabdevanja |
Pretnje povezane sa korišćenjem spoljnih usluga |
P, I |
2 |
4 |
8 (Srednji) |
Nema formalne provere komponenti |
Tretman - smanjenje rizika |
Tim za infrastrukturu |
Neadekvatno planiranje kontinuiteta poslovanja |
Greška ili nenamerni propusti |
P, I, R |
3 |
3 |
9 (Srednji) |
Nema formalizovanog BCP/DRP plana |
Tretman - smanjenje rizika |
Tim za infrastrukturu |
Ranjivost softvera |
Greška ili nenamerni propusti |
P, I, R |
3 |
3 |
9 (Srednji) |
Povremeno skeniranje ranjivosti |
Tretman - smanjenje rizika |
Tim za infrastrukturu |
Greške u konfiguraciji |
Greška ili nenamerni propusti |
P, I, R |
3 |
3 |
9 (Srednji) |
Ad-hoc izmene |
Tretman - smanjenje rizika |
Tim za infrastrukturu |
Tabela 7.24: Registar rizika - Održavanje softvera i baza podataka
Resurs: Kvalifikovani elektronski sertifikati (Informacije)
Pretnja |
Kategorija pretnje |
Parametar bezbednosti (C/I/A) |
Verovatnoća (V) |
Uticaj (U) |
Rizik (U×V) |
Implementirane mere zaštite |
Postupanje sa rizikom |
Vlasnik rizika |
Rizik primene enkripcije u uslovima razvoja kvantnog računarstva |
Industrijska pretnja |
P, I |
2 |
4 |
8 (Srednji) |
Standardni kriptografski algoritmi |
Tretman - smanjenje rizika |
Tim za informacionu bezbednost |
Neovlašćen pristup |
Namerni napadi |
P, I |
2 |
5 |
10 (Visok) |
Čuvanje ključa na radnoj stanici |
Tretman - smanjenje rizika |
Tim za informacionu bezbednost |
Greške u konfiguraciji |
Greška ili nenamerni propusti |
P, I, R |
3 |
3 |
9 (Srednji) |
Ručno praćenje rokova važenja |
Tretman - smanjenje rizika |
Tim za informacionu bezbednost |
Maskiranje identiteta |
Namerni napadi |
P, I |
2 |
4 |
8 (Srednji) |
Osnovna verifikacija identiteta |
Tretman - smanjenje rizika |
Tim za informacionu bezbednost |
Sudski poziv i e-otkrivanje |
Pretnje povezane sa korišćenjem spoljnih usluga |
P, R |
1 |
2 |
2 (Veoma nizak) |
Nema formalne evidencije izdatih sertifikata |
Tretman - smanjenje rizika |
Tim za informacionu bezbednost |
Tabela 7.25: Registar rizika - Kvalifikovani elektronski sertifikati
Resurs: Internet domeni organizacije (Treće strane)
Pretnja |
Kategorija pretnje |
Parametar bezbednosti (C/I/A) |
Verovatnoća (V) |
Uticaj (U) |
Rizik (U×V) |
Implementirane mere zaštite |
Postupanje sa rizikom |
Vlasnik rizika |
Neovlašćen pristup |
Namerni napadi |
P, I |
2 |
5 |
10 (Visok) |
Standardna lozinkom zasnovana zaštita naloga registrara |
Tretman - smanjenje rizika |
Tim za infrastrukturu |
Gubitak upravljanja |
Pretnje povezane sa korišćenjem spoljnih usluga |
R |
2 |
4 |
8 (Srednji) |
Ručno praćenje roka isteka registracije |
Tretman - smanjenje rizika |
Tim za infrastrukturu |
Prekid osnovnih usluga koje su predmet nabavke ili drugih usluga |
Industrijska pretnja |
R |
2 |
3 |
6 (Srednji) |
Jedan DNS provajder |
Tretman - smanjenje rizika |
Tim za infrastrukturu |
Sudski poziv i e-otkrivanje |
Pretnje povezane sa korišćenjem spoljnih usluga |
P, R |
1 |
2 |
2 (Veoma nizak) |
Nema formalnog praćenja pravnih zahteva |
Tretman - smanjenje rizika |
Tim za infrastrukturu |
Rizik od promene jurisdikcije |
Pretnje povezane sa korišćenjem spoljnih usluga |
P, R |
1 |
2 |
2 (Veoma nizak) |
Nema provere jurisdikcije registrara |
Tretman - smanjenje rizika |
Tim za infrastrukturu |
Tabela 7.26: Registar rizika - Internet domeni organizacije
U skladu sa tačkom 4.5. metodologije, postupanje sa rizikom sprovodi se jednom od sledećih strategija: prihvatanje rizika, prebacivanje/deljenje rizika, izbegavanje rizika ili tretman - obrada rizika (modifikacija). Za sve identifikovane rizike u okviru ove procene odabrana je strategija tretmana (smanjenja) rizika, s obzirom na to da su izračunate vrednosti inherentnog rizika na nivou srednjeg do veoma visokog rizika, izuzev gde je drugačije naznačeno.
Registar postupanja sa rizikom (Tabela 8) dokumentuje preporučenu meru zaštite i potreban budžet za implementaciju, vlasnika rizika, rok za implementaciju, odgovorno lice za implementaciju i preostali (rezidualni) rizik nakon sprovođenja preporučenih mera, u skladu sa tačkom 4.5.4. metodologije.
Resurs: Aplikacija (Softver)
Pretnja |
Rizik |
Preporučena mera zaštite |
Vlasnik rizika |
Rok za implementaciju |
Odgovorno lice za implementaciju |
Preostali rizik |
Ranjivost softvera |
16 (Veoma visok) |
Uspostavljanje redovnog patch management procesa, periodično Vulnerability Assessment / Penetration Testing (VA/PT), primena Web Application Firewall-a (WAF) |
Vlasnik aplikacije |
3 meseca |
Tim za informacionu bezbednost |
4 (Nizak) |
Neovlašćen pristup |
12 (Visok) |
Uvođenje višefaktorske autentifikacije (MFA), kontrola pristupa zasnovana na ulogama (RBAC), logovanje i monitoring pristupa |
Vlasnik aplikacije |
3 meseca |
Tim za informacionu bezbednost |
4 (Nizak) |
Iznuda |
15 (Visok) |
Implementacija EDR rešenja, redovne offline/ immutable rezervne kopije, segmentacija mreže |
Vlasnik aplikacije |
3 meseca (Visok rizik - hitno) |
Tim za informacionu bezbednost |
6 (Srednji) |
Širenje zlonamernog softvera (malvera) |
12 (Visok) |
EDR rešenje, sandboxing priloga elektronske pošte, redovno ažuriranje definicija pretnji |
Vlasnik aplikacije |
6 meseci |
Tim za informacionu bezbednost |
4 (Nizak) |
Neadekvatno upravljanje privilegijama |
9 (Srednji) |
Primena principa najmanjih privilegija (least privilege), periodična revizija korisničkih naloga i prava pristupa |
Vlasnik aplikacije |
6 meseci |
Tim za informacionu bezbednost |
4 (Nizak) |
Kvar hardvera ili softvera |
9 (Srednji) |
Redundantna arhitektura (HA clustering), proaktivan monitoring performansi |
Načelnik odeljenja za informacione tehnologije i telekomunikacije |
12 meseci |
Tim za infrastrukturu |
4 (Nizak) |
Bezbednost lanca snabdevanja |
8 (Srednji) |
Provera bezbednosti dobavljača softvera (SBOM analiza), verifikacija digitalnih potpisa komponenti |
Vlasnik aplikacije |
12 meseci |
Tim za informacionu bezbednost |
3 (Nizak) |
Insajderska pretnja |
8 (Srednji) |
DLP rešenje, segregacija dužnosti, monitoring privilegovanih naloga |
Vlasnik aplikacije |
12 meseci |
Tim za informacionu bezbednost |
3 (Nizak) |
Tabela 8.1: Registar postupanja sa rizikom - Aplikacija
Resurs: Server (Hardver)
Pretnja |
Rizik (inherentni) |
Preporučena mera zaštite |
Vlasnik rizika |
Rok za implementaciju |
Odgovorno lice za implementaciju |
Preostali rizik |
Vatra |
5 (Srednji) |
Sistem za ranu dojavu i automatsko gašenje požara (npr. gasni sistem), redovna inspekcija |
Načelnik Odeljenja za informacione tehnologije i telekomunikacije |
12 meseci |
Tim za infrastrukturu |
4 (Nizak) |
Prekid energetskog napajanja |
12 (Visok) |
UPS odgovarajućeg kapaciteta, rezervni agregat, redundantno napajanje iz dva nezavisna izvora |
Načelnik Odeljenja za informacione tehnologije i telekomunikacije |
3 meseca |
Tim za infrastrukturu |
2 (Veoma nizak) |
Kvar hardvera ili softvera |
12 (Visok) |
Redundantni hardver/klaster, proaktivan monitoring stanja komponenti, plan zamene opreme |
Načelnik Odeljenja za informacione tehnologije i telekomunikacije |
3 meseca |
Tim za infrastrukturu |
4 (Nizak) |
Krađa opreme |
6 (Srednji) |
Pojačana fizička kontrola pristupa (kartice/ biometrija), video nadzor data centra |
Načelnik Odeljenja za informacione tehnologije i telekomunikacije |
6 meseci |
Tim za fizičku bezbednost |
2 (Veoma nizak) |
Neovlašćen pristup |
8 (Srednji) |
Fizička kontrola pristupa, višefaktorska autentifikacija administratora, logovanje svih pristupa |
Načelnik Odeljenja za informacione tehnologije i telekomunikacije |
3 meseca |
Tim za infrastrukturu |
2 (Veoma nizak) |
Uskraćivanje usluga |
12 (Visok) |
Specijalizovana anti-DDoS zaštita, ograničavanje brzine zahteva (rate limiting), redundantni mrežni linkovi |
Načelnik Odeljenja za informacione tehnologije i telekomunikacije |
6 meseci |
Tim za infrastrukturu |
4 (Nizak) |
Greške u konfiguraciji |
9 (Srednji) |
Formalizovan change management proces, testiranje izmena pre primene u produkciji |
Načelnik Odeljenja za informacione tehnologije i telekomunikacije |
6 meseci |
Tim za infrastrukturu |
4 (Nizak) |
Insajderska pretnja |
8 (Srednji) |
Segregacija dužnosti, princip dvostruke kontrole za kritične izmene, monitoring administratorskih aktivnosti |
Načelnik Odeljenja za informacione tehnologije i telekomunikacije |
12 meseci |
Tim za informacionu bezbednost |
3 (Nizak) |
Tabela 8.2: Registar postupanja sa rizikom - Server 1
Resurs: Aplikativni server (Hardver)
Pretnja |
Rizik |
Preporučena mera zaštite |
Vlasnik rizika |
Rok za implementaciju |
Odgovorno lice za implementaciju |
Preostali rizik |
Kvar hardvera ili softvera |
12 (Visok) |
Redundantni klaster i proaktivan monitoring performansi |
Načelnik Odeljenja za informacione tehnologije i telekomunikacije |
3 meseca |
Tim za infrastrukturu |
4 (Nizak) |
Neovlašćen pristup |
8 (Srednji) |
MFA, RBAC i logovanje pristupa |
Načelnik Odeljenja za informacione tehnologije i telekomunikacije |
3 meseca |
Tim za informacionu bezbednost |
2 (Veoma nizak) |
Uskraćivanje usluga |
12 (Visok) |
Anti-DDoS zaštita i rate limiting |
Načelnik Odeljenja za informacione tehnologije i telekomunikacije |
6 meseci |
Tim za infrastrukturu |
4 (Nizak) |
Greške u konfiguraciji |
9 (Srednji) |
Formalizovan change management proces i testiranje pre primene |
Načelnik Odeljenja za informacione tehnologije i telekomunikacije |
3 meseca |
Tim za infrastrukturu |
4 (Nizak) |
Iznuda |
10 (Visok) |
EDR rešenje i offline/ immutable rezervne kopije |
Načelnik Odeljenja za informacione tehnologije i telekomunikacije |
3 meseca |
Tim za informacionu bezbednost |
3 (Nizak) |
Tabela 8.3: Registar postupanja sa rizikom - Aplikativni server
Resurs: Radna stanica (Hardver)
Pretnja |
Rizik |
Preporučena mera zaštite |
Vlasnik rizika |
Rok za implementaciju |
Odgovorno lice za implementaciju |
Preostali rizik |
Korisničke greške |
12 (Visok) |
Redovna obuka zaposlenih i DLP kontrole |
Služba IT podrške |
6 meseci |
Tim za informacionu bezbednost |
4 (Nizak) |
Širenje zlonamernog softvera (malvera) |
9 (Srednji) |
EDR rešenje i sandboxing priloga e-pošte |
Služba IT podrške |
6 meseci |
Tim za informacionu bezbednost |
4 (Nizak) |
Krađa opreme |
6 (Srednji) |
Enkripcija diska i fizička zaštita opreme |
Služba IT podrške |
6 meseci |
Služba IT podrške |
2 (Veoma nizak) |
Gubitak opreme |
9 (Srednji) |
Enkripcija diska i MDM rešenje sa daljinskim brisanjem |
Služba IT podrške |
6 meseci |
Služba IT podrške |
4 (Nizak) |
Neovlašćen pristup |
6 (Srednji) |
MFA i automatsko zaključavanje ekrana |
Služba IT podrške |
6 meseci |
Tim za informacionu bezbednost |
2 (Veoma nizak) |
Tabela 8.4: Registar postupanja sa rizikom - Radna stanica
Resurs: Mrežni svič/ruter (Hardver)
Pretnja |
Rizik |
Preporučena mera zaštite |
Vlasnik rizika |
Rok za implementaciju |
Odgovorno lice za implementaciju |
Preostali rizik |
Kvar hardvera ili softvera |
6 (Srednji) |
Redundantan uređaj (HA par) |
Tim za infrastrukturu |
12 meseci |
Tim za infrastrukturu |
2 (Veoma nizak) |
Neovlašćen pristup |
6 (Srednji) |
Promena podrazumevanih kredencijala i kontrola pristupa upravljačkom interfejsu |
Tim za infrastrukturu |
3 meseca |
Tim za informacionu bezbednost |
2 (Veoma nizak) |
Kvar komunikacionih usluga |
6 (Srednji) |
Redundantni mrežni linkovi i putanje |
Tim za infrastrukturu |
12 meseci |
Tim za infrastrukturu |
2 (Veoma nizak) |
Greške u konfiguraciji |
9 (Srednji) |
Change management proces i redovna rezervna kopija konfiguracije |
Tim za infrastrukturu |
6 meseci |
Tim za infrastrukturu |
4 (Nizak) |
Manipulacija konfiguracionim datotekama |
6 (Srednji) |
Kontrola pristupa konfiguraciji i logovanje izmena |
Tim za infrastrukturu |
6 meseci |
Tim za informacionu bezbednost |
2 (Veoma nizak) |
Tabela 8.5: Registar postupanja sa rizikom - Mrežni svič/ruter
Resurs: Baza podataka (Softver)
Pretnja |
Rizik (inherentni) |
Preporučena mera zaštite |
Vlasnik rizika |
Rok za implementaciju |
Odgovorno lice za implementaciju |
Preostali rizik |
Ranjivost softvera |
15 (Visok) |
Patch management, VA/PT testiranje i parametrizovani upiti |
Vlasnik aplikacije |
3 meseca |
Tim za informacionu bezbednost |
3 (Nizak) |
Curenje podataka |
10 (Visok) |
Enkripcija podataka i DLP kontrole |
Vlasnik aplikacije |
3 meseca |
Tim za informacionu bezbednost |
3 (Nizak) |
Zloupotreba prava pristupa |
8 (Srednji) |
RBAC i monitoring pristupa bazi podataka |
Vlasnik aplikacije |
6 meseci |
Tim za informacionu bezbednost |
2 (Veoma nizak) |
Greške u procedurama rezervnih kopija (Backup) |
8 (Srednji) |
Automatizacija i redovno testiranje oporavka baze |
Vlasnik aplikacije |
6 meseci |
Tim za infrastrukturu |
2 (Veoma nizak) |
Uništenje podataka |
8 (Srednji) |
Immutable rezervne kopije i kontrola pristupa |
Vlasnik aplikacije |
6 meseci |
Tim za infrastrukturu |
2 (Veoma nizak) |
Tabela 8.6: Registar postupanja sa rizikom - Baza podataka
Resurs: Deljeni mrežni folder (Informacije)
Pretnja |
Rizik (inherentni) |
Preporučena mera zaštite |
Vlasnik rizika |
Rok za implementaciju |
Odgovorno lice za implementaciju |
Preostali rizik |
Curenje podataka |
12 (Visok) |
Periodična revizija prava pristupa i DLP kontrole |
Služba za opšte poslove |
6 meseci |
Tim za informacionu bezbednost |
4 (Nizak) |
Slučajna izmena podataka |
9 (Srednji) |
Verzionisanje dokumenata i redovne rezervne kopije |
Služba za opšte poslove |
6 meseci |
Tim za infrastrukturu |
4 (Nizak) |
Neadekvatno korišćenje ili izostanak korišćenja kriptografskih kontrola |
9 (Srednji) |
Uvođenje enkripcije podataka u mirovanju |
Služba za opšte poslove |
12 meseci |
Tim za informacionu bezbednost |
4 (Nizak) |
Organizacioni nedostaci |
6 (Srednji) |
Uspostavljanje politike upravljanja pravima pristupa |
Služba za opšte poslove |
6 meseci |
Tim za informacionu bezbednost |
2 (Veoma nizak) |
Širenje zlonamernog softvera (malvera) |
9 (Srednji) |
EDR rešenje i redovno skeniranje deljenih datoteka |
Služba za opšte poslove |
6 meseci |
Tim za informacionu bezbednost |
4 (Nizak) |
Tabela 8.7: Registar postupanja sa rizikom - Deljeni mrežni folder
Resurs: Cloud usluga (Treće strane)
Pretnja |
Rizik |
Preporučena mera zaštite |
Vlasnik rizika |
Rok za implementaciju |
Odgovorno lice za implementaciju |
Preostali rizik |
Gubitak upravljanja |
9 (Srednji) |
Definisanje detaljnog SLA i exit strategije |
Načelnik Odeljenja za informacione tehnologije i telekomunikacije |
12 meseci |
Načelnik Odeljenja za informacione tehnologije i telekomunikacije |
4 (Nizak) |
Rizici zaštite podataka |
8 (Srednji) |
Ugovor o obradi podataka (DPA) i provera sertifikacije provajdera |
Načelnik Odeljenja za informacione tehnologije i telekomunikacije |
6 meseci |
Tim za informacionu bezbednost |
3 (Nizak) |
Bezbednost lanca snabdevanja |
8 (Srednji) |
Bezbednosna procena i periodična revizija provajdera |
Načelnik Odeljenja za informacione tehnologije i telekomunikacije |
12 meseci |
Tim za informacionu bezbednost |
3 (Nizak) |
Sudski poziv i e-otkrivanje |
6 (Srednji) |
Ugovorna klauzula o obaveštavanju i provera jurisdikcije provajdera |
Načelnik Odeljenja za informacione tehnologije i telekomunikacije |
12 meseci |
Pravna služba / Načelnik Odeljenja za informacione tehnologije i telekomunikacije |
2 (Veoma nizak) |
Napadi usmereni na sisteme veštačke inteligencije |
6 (Srednji) |
Monitoring anomalija u AI-baziranim servisima provajdera |
Načelnik Odeljenja za informacione tehnologije i telekomunikacije |
12 meseci |
Tim za informacionu bezbednost |
2 (Veoma nizak) |
Tabela 8.8: Registar postupanja sa rizikom - Cloud usluga
Resurs: Usluga internet linka (Treće strane)
Pretnja |
Rizik (inherentni) |
Preporučena mera zaštite |
Vlasnik rizika |
Rok za implementaciju |
Odgovorno lice za implementaciju |
Preostali rizik |
Kvar komunikacionih usluga |
12 (Visok) |
Redundantan internet link kod drugog provajdera |
Tim za infrastrukturu |
6 meseci |
Tim za infrastrukturu |
4 (Nizak) |
Uskraćivanje usluga |
8 (Srednji) |
DDoS zaštita na nivou provajdera usluge |
Tim za infrastrukturu |
6 meseci |
Tim za infrastrukturu |
3 (Nizak) |
Analiza saobraćaja |
4 (Nizak) |
Dosledna primena enkripcije saobraćaja (TLS/VPN) |
Tim za infrastrukturu |
12 meseci |
Tim za informacionu bezbednost |
1 (Veoma nizak) |
Prekid osnovnih usluga koje su predmet nabavke ili drugih usluga |
6 (Srednji) |
SLA sa definisanim vremenom odziva i naknadama za kašnjenje |
Tim za infrastrukturu |
12 meseci |
Tim za infrastrukturu |
2 (Veoma nizak) |
Prisluškivanje |
4 (Nizak) |
Dosledna enkripcija saobraćaja (IPsec/TLS) |
Tim za infrastrukturu |
12 meseci |
Tim za informacionu bezbednost |
1 (Veoma nizak) |
Tabela 8.9: Registar postupanja sa rizikom - Usluga internet linka
Resurs: UPS / napajanje (Hardver)
Pretnja |
Rizik (inherentni) |
Preporučena mera zaštite |
Vlasnik rizika |
Rok za implementaciju |
Odgovorno lice za implementaciju |
Preostali rizik |
Prekid energetskog napajanja |
6 (Srednji) |
Rezervni agregat i redovno testiranje UPS sistema |
Tim za infrastrukturu |
6 meseci |
Tim za infrastrukturu |
2 (Veoma nizak) |
Kvar hardvera ili softvera |
6 (Srednji) |
Preventivno održavanje i redovna zamena baterija |
Tim za infrastrukturu |
12 meseci |
Tim za infrastrukturu |
2 (Veoma nizak) |
Nepovoljni uslovi temperature i/ili vlažnosti |
4 (Nizak) |
Monitoring temperature i vlažnosti u data centru |
Tim za infrastrukturu |
12 meseci |
Tim za infrastrukturu |
1 (Veoma nizak) |
Nedostatak sistema za detekciju incidenata |
4 (Nizak) |
Monitoring i automatsko alarmiranje statusa UPS-a |
Tim za infrastrukturu |
6 meseci |
Tim za infrastrukturu |
1 (Veoma nizak) |
Organizacioni nedostaci |
4 (Nizak) |
Definisanje procedure redovnog testiranja UPS sistema |
Tim za infrastrukturu |
6 meseci |
Tim za infrastrukturu |
1 (Veoma nizak) |
Tabela 8.10: Registar postupanja sa rizikom - UPS / napajanje
Resurs: Firewall (Hardver)
Pretnja |
Rizik |
Preporučena mera zaštite |
Vlasnik rizika |
Rok za implementaciju |
Odgovorno lice za implementaciju |
Preostali rizik |
Greške u konfiguraciji |
12 (Visok) |
Change management proces i redovna revizija pravila |
Tim za informacionu bezbednost |
3 meseca |
Tim za informacionu bezbednost |
4 (Nizak) |
Neovlašćen pristup |
8 (Srednji) |
MFA za administratorski pristup i logovanje aktivnosti |
Tim za informacionu bezbednost |
3 meseca |
Tim za informacionu bezbednost |
2 (Veoma nizak) |
Kvar hardvera ili softvera |
6 (Srednji) |
HA par uređaja (high availability) |
Tim za infrastrukturu |
12 meseci |
Tim za infrastrukturu |
2 (Veoma nizak) |
Uskraćivanje usluga |
6 (Srednji) |
Rate limiting i mrežna redundandsa |
Tim za informacionu bezbednost |
6 meseci |
Tim za infrastrukturu |
2 (Veoma nizak) |
Insajderska pretnja |
6 (Srednji) |
Dvostruka kontrola (four-eyes) za kritične izmene pravila |
Tim za informacionu bezbednost |
12 meseci |
Tim za informacionu bezbednost |
2 (Veoma nizak) |
Tabela 8.11: Registar postupanja sa rizikom - Firewall
Resurs: Backup sistem (Hardver)
Pretnja |
Rizik (inherentni) |
Preporučena mera zaštite |
Vlasnik rizika |
Rok za implementaciju |
Odgovorno lice za implementaciju |
Preostali rizik |
Greške u procedurama rezervnih kopija (Backup) |
12 (Visok) |
Automatizacija i redovno testiranje postupka oporavka (restore testa) |
Tim za infrastrukturu |
3 meseca |
Tim za infrastrukturu |
4 (Nizak) |
Uništenje podataka |
8 (Srednji) |
Offline/immutable rezervne kopije |
Tim za infrastrukturu |
3 meseca |
Tim za infrastrukturu |
2 (Veoma nizak) |
Neovlašćen pristup |
6 (Srednji) |
Enkripcija rezervnih kopija i kontrola pristupa |
Tim za infrastrukturu |
6 meseci |
Tim za informacionu bezbednost |
2 (Veoma nizak) |
Krađa opreme |
3 (Nizak) |
Dodatna fizička zaštita backup uređaja |
Tim za infrastrukturu |
12 meseci |
Služba za fizičku bezbednost |
2 (Veoma nizak) |
Degradacija medijuma |
6 (Srednji) |
Periodična provera integriteta medijuma i rotacija nosača |
Tim za infrastrukturu |
12 meseci |
Tim za infrastrukturu |
2 (Veoma nizak) |
Tabela 8.12: Registar postupanja sa rizikom - Backup sistem
Resurs: Licence softvera (Informacije)
Pretnja |
Rizik |
Preporučena mera zaštite |
Vlasnik rizika |
Rok za implementaciju |
Odgovorno lice za implementaciju |
Preostali rizik |
Organizacioni nedostaci |
9 (Srednji) |
Uspostavljanje centralizovanog registra licenci sa automatskim podsetnicima |
Služba za opšte poslove |
6 meseci |
Služba za opšte poslove |
4 (Nizak) |
Nedostatak organizovanog sistema upravljanja informacionom bezbednošću |
6 (Srednji) |
Interna politika upravljanja IT imovinom i licencama |
Služba za opšte poslove |
12 meseci |
Služba za opšte poslove |
2 (Veoma nizak) |
Bezbednost lanca snabdevanja |
6 (Srednji) |
Periodična provera uslova licenciranja i bezbednosti kod dobavljača |
Služba za opšte poslove |
12 meseci |
Tim za informacionu bezbednost |
2 (Veoma nizak) |
Sudski poziv i e-otkrivanje |
4 (Nizak) |
Uredna evidencija ugovora o licenciranju |
Služba za opšte poslove |
12 meseci |
Pravna služba |
1 (Veoma nizak) |
Rizik od promene jurisdikcije |
2 (Veoma nizak) |
Provera jurisdikcije prilikom izbora dobavljača softvera |
Služba za opšte poslove |
12 meseci |
Pravna služba |
1 (Veoma nizak) |
Tabela 8.13: Registar postupanja sa rizikom - Licence softvera
Resurs: Prenosivi uređaji (laptopovi/telefoni) (Hardver)
Pretnja |
Rizik |
Preporučena mera zaštite |
Vlasnik rizika |
Rok za implementaciju |
Odgovorno lice za implementaciju |
Preostali rizik |
Gubitak opreme |
16 (Veoma visok) |
Enkripcija diska i MDM rešenje sa mogućnošću daljinskog brisanja |
Služba IT podrške |
3 meseca |
Služba IT podrške |
6 (Srednji) |
Krađa opreme |
12 (Visok) |
MDM rešenje sa geolokacijom i daljinskim brisanjem podataka |
Služba IT podrške |
3 meseca |
Služba IT podrške |
3 (Nizak) |
Neovlašćen pristup |
9 (Srednji) |
MFA, automatsko zaključavanje ekrana i VPN pristup |
Služba IT podrške |
6 meseci |
Tim za informacionu bezbednost |
4 (Nizak) |
Prisluškivanje |
4 (Nizak) |
Obavezan VPN za sve konekcije van mreže operatora |
Služba IT podrške |
6 meseci |
Tim za informacionu bezbednost |
1 (Veoma nizak) |
Širenje zlonamernog softvera (malvera) |
9 (Srednji) |
EDR rešenje na svim mobilnim uređajima |
Služba IT podrške |
6 meseci |
Tim za informacionu bezbednost |
4 (Nizak) |
Tabela 8.14: Registar postupanja sa rizikom - Prenosivi uređaji (laptop-ovi/telefoni)
Resurs: Prenosivi medijumi (USB/CD/DVD) (Hardver)
Pretnja |
Rizik |
Preporučena mera zaštite |
Vlasnik rizika |
Rok za implementaciju |
Odgovorno lice za implementaciju |
Preostali rizik |
Prenos zlonamernog softvera primenom prenosnih nosača podataka |
9 (Srednji) |
DLP kontrola USB portova i skeniranje medijuma |
Tim za informacionu bezbednost |
6 meseci |
Tim za informacionu bezbednost |
4 (Nizak) |
Gubitak opreme |
9 (Srednji) |
Obavezna enkripcija prenosivih medijuma i interna politika korišćenja |
Tim za informacionu bezbednost |
6 meseci |
Tim za informacionu bezbednost |
4 (Nizak) |
Curenje podataka |
6 (Srednji) |
DLP politika koja ograničava neovlašćene prenosive uređaje |
Tim za informacionu bezbednost |
12 meseci |
Tim za informacionu bezbednost |
2 (Veoma nizak) |
Krađa opreme |
4 (Nizak) |
Fizička kontrola i evidencija izdavanja medijuma |
Tim za informacionu bezbednost |
12 meseci |
Tim za informacionu bezbednost |
1 (Veoma nizak) |
Neovlašćen pristup |
4 (Nizak) |
Enkripcija i lozinka na prenosivim medijumima |
Tim za informacionu bezbednost |
12 meseci |
Tim za informacionu bezbednost |
1 (Veoma nizak) |
Tabela 8.15: Registar postupanja sa rizikom - Prenosivi medijumi (USB/CD/DVD)
Resurs: Data centar (fizički) (Lokacije)
Pretnja |
Rizik |
Preporučena mera zaštite |
Vlasnik rizika |
Rok za implementaciju |
Odgovorno lice za implementaciju |
Preostali rizik |
Vatra |
5 (Srednji) |
Sistem za ranu dojavu i automatsko gašenje požara |
Načelnik Odeljenja za informacione tehnologije i telekomunikacije |
12 meseci |
Tim za infrastrukturu |
4 (Nizak) |
Prekid energetskog napajanja |
8 (Srednji) |
Dupli izvor napajanja (UPS + agregat) |
Načelnik Odeljenja za informacione tehnologije i telekomunikacije |
6 meseci |
Tim za infrastrukturu |
2 (Veoma nizak) |
Neovlašćen pristup |
8 (Srednji) |
Kontrola pristupa (kartice/biometrija) i video nadzor |
Načelnik Odeljenja za informacione tehnologije i telekomunikacije |
6 meseci |
Služba za fizičku bezbednost |
2 (Veoma nizak) |
Voda |
4 (Nizak) |
Senzori za detekciju vode i podignut pod u serverskoj prostoriji |
Načelnik Odeljenja za informacione tehnologije i telekomunikacije |
12 meseci |
Tim za infrastrukturu |
3 (Nizak) |
Krađa opreme |
3 (Nizak) |
Pojačana fizička kontrola i videonadzor |
Načelnik Odeljenja za informacione tehnologije i telekomunikacije |
12 meseci |
Služba za fizičku bezbednost |
2 (Veoma nizak) |
Tabela 8.16: Registar postupanja sa rizikom - Data centar (fizički)
Resurs: Videonadzor (CCTV sistem) (Hardver)
Pretnja |
Rizik |
Preporučena mera zaštite |
Vlasnik rizika |
Rok za implementaciju |
Odgovorno lice za implementaciju |
Preostali rizik |
Manipulacija hardverom |
6 (Srednji) |
Fizička zaštita kamera/snimača i kontrola pristupa |
Služba za fizičku bezbednost |
12 meseci |
Služba za fizičku bezbednost |
2 (Veoma nizak) |
Neovlašćen pristup |
6 (Srednji) |
Promena podrazumevanih lozinki i izolovana mreža za CCTV |
Služba za fizičku bezbednost |
6 meseci |
Tim za infrastrukturu |
2 (Veoma nizak) |
Kvar hardvera ili softvera |
6 (Srednji) |
Redovno održavanje i monitoring statusa uređaja |
Služba za fizičku bezbednost |
12 meseci |
Služba za fizičku bezbednost |
2 (Veoma nizak) |
Uništavanje informacija |
6 (Srednji) |
Redundantno čuvanje snimaka (offsite/cloud arhiva) |
Služba za fizičku bezbednost |
12 meseci |
Tim za infrastrukturu |
2 (Veoma nizak) |
Gubitak opreme |
2 (Veoma nizak) |
Dodatna fizička zaštita osetljive opreme |
Služba za fizičku bezbednost |
12 meseci |
Služba za fizičku bezbednost |
1 (Veoma nizak) |
Tabela 8.17: Registar postupanja sa rizikom - Video nadzor (CCTV sistem)
Resurs: Zaposleni i korisnici (Ljudi) (Zaposleni)
Pretnja |
Rizik |
Preporučena mera zaštite |
Vlasnik rizika |
Rok za implementaciju |
Odgovorno lice za implementaciju |
Preostali rizik |
Socijalni inženjering |
16 (Veoma visok) |
Redovna obuka zaposlenih i simulacije phishing napada |
Služba za ljudske resurse |
3 meseca |
Tim za informacionu bezbednost |
6 (Srednji) |
Korisničke greške |
12 (Visok) |
Ciljana obuka i tehničke kontrole (DLP, MFA) |
Služba za ljudske resurse |
6 meseci |
Tim za informacionu bezbednost |
4 (Nizak) |
Nedostatak svesti i specifičnih znanja o informacionoj bezbednosti |
9 (Srednji) |
Uspostavljanje redovnog programa podizanja svesti o bezbednosti |
Služba za ljudske resurse |
6 meseci |
Tim za informacionu bezbednost |
4 (Nizak) |
Nedostatak zaposlenih |
6 (Srednji) |
Planiranje kapaciteta i unakrsna obuka za ključne uloge |
Služba za ljudske resurse |
12 meseci |
Služba za ljudske resurse |
2 (Veoma nizak) |
Insajderska pretnja |
8 (Srednji) |
Monitoring privilegovanih naloga i DLP rešenje |
Služba za ljudske resurse |
12 meseci |
Tim za informacionu bezbednost |
3 (Nizak) |
Tabela 8.18: Registar postupanja sa rizikom - Zaposleni i korisnici (Ljudi)
Resurs: IP telefonija (VoIP sistem) (Softver)
Pretnja |
Rizik |
Preporučena mera zaštite |
Vlasnik rizika |
Rok za implementaciju |
Odgovorno lice za implementaciju |
Preostali rizik |
Prisluškivanje |
6 (Srednji) |
Dosledna enkripcija VoIP saobraćaja (SRTP/TLS) |
Tim za infrastrukturu |
12 meseci |
Tim za informacionu bezbednost |
2 (Veoma nizak) |
Zloupotreba resursa |
9 (Srednji) |
CDR monitoring i ograničavanje međunarodnih poziva |
Tim za infrastrukturu |
6 meseci |
Tim za infrastrukturu |
4 (Nizak) |
Uskraćivanje usluga |
6 (Srednji) |
Redundantnost i zaštita mrežnog saobraćaja |
Tim za infrastrukturu |
12 meseci |
Tim za infrastrukturu |
2 (Veoma nizak) |
Maskiranje identiteta |
6 (Srednji) |
Jača autentifikacija SIP naloga i monitoring registracija |
Tim za infrastrukturu |
12 meseci |
Tim za informacionu bezbednost |
2 (Veoma nizak) |
Kvar hardvera ili softvera |
6 (Srednji) |
Redundantan VoIP server |
Tim za infrastrukturu |
12 meseci |
Tim za infrastrukturu |
2 (Veoma nizak) |
Tabela 8.19: Registar postupanja sa rizikom - IP telefonija (VoIP sistem)
Resurs: Štampači i skeneri (MFP uređaji) (Hardver)
Pretnja |
Rizik |
Preporučena mera zaštite |
Vlasnik rizika |
Rok za implementaciju |
Odgovorno lice za implementaciju |
Preostali rizik |
Kompromitacija i zloupotreba MFP uređaja |
6 (Srednji) |
Ažuriranje firmware-a i izolacija u posebnom mrežnom segmentu |
Služba za opšte poslove |
6 meseci |
Tim za infrastrukturu |
2 (Veoma nizak) |
Curenje podataka |
6 (Srednji) |
Brisanje interne memorije i kontrola pristupa skeniranim dokumentima |
Služba za opšte poslove |
6 meseci |
Tim za informacionu bezbednost |
2 (Veoma nizak) |
Neovlašćen pristup |
4 (Nizak) |
Autentifikacija za štampanje (PIN/kartica) |
Služba za opšte poslove |
12 meseci |
Služba za opšte poslove |
1 (Veoma nizak) |
Kvar hardvera ili softvera |
4 (Nizak) |
Redovno preventivno održavanje |
Služba za opšte poslove |
12 meseci |
Služba za opšte poslove |
1 (Veoma nizak) |
Širenje zlonamernog softvera (malvera) |
4 (Nizak) |
Redovno ažuriranje firmware-a i izolacija u posebnom VLAN-u |
Služba za opšte poslove |
12 meseci |
Tim za infrastrukturu |
1 (Veoma nizak) |
Tabela 8.20: Registar postupanja sa rizikom - Štampači i skeneri (MFP uređaji)
Resurs: Finansijski i pravni dokumenti (papir) (Informacije)
Pretnja |
Rizik (inherentni) |
Preporučena mera zaštite |
Vlasnik rizika |
Rok za implementaciju |
Odgovorno lice za implementaciju |
Preostali rizik |
Vatra |
5 (Srednji) |
Vatrostalan sef/arhiva i digitalizacija kritičnih dokumenata |
Služba za opšte poslove / Pravna služba |
12 meseci |
Služba za opšte poslove |
4 (Nizak) |
Gubitak opreme |
6 (Srednji) |
Kontrolisan pristup arhivi i evidencija zaduženja dokumenata |
Služba za opšte poslove / Pravna služba |
6 meseci |
Služba za opšte poslove |
2 (Veoma nizak) |
Curenje podataka |
6 (Srednji) |
Sekcija dokumenata (seckalica) i politika "čistog stola" |
Služba za opšte poslove / Pravna služba |
6 meseci |
Služba za opšte poslove |
2 (Veoma nizak) |
Voda |
4 (Nizak) |
Smeštaj arhive van rizičnih zona i zaštita od prodora vode |
Služba za opšte poslove / Pravna služba |
12 meseci |
Služba za opšte poslove |
3 (Nizak) |
Krađa opreme |
3 (Nizak) |
Pojačana fizička kontrola pristupa arhivi |
Služba za opšte poslove / Pravna služba |
12 meseci |
Služba za opšte poslove |
2 (Veoma nizak) |
Tabela 8.21: Registar postupanja sa rizikom - Finansijski i pravni dokumenti (papir)
Resurs: Veb-prezentacija (sajt uprave) (Softver)
Pretnja |
Rizik (inherentni) |
Preporučena mera zaštite |
Vlasnik rizika |
Rok za implementaciju |
Odgovorno lice za implementaciju |
Preostali rizik |
Manipulacija softverom |
9 (Srednji) |
WAF i redovno ažuriranje CMS platforme |
Vlasnik aplikacije / Tim za marketing |
6 meseci |
Tim za informacionu bezbednost |
4 (Nizak) |
Uskraćivanje usluga |
12 (Visok) |
Anti-DDoS/CDN zaštita |
Vlasnik aplikacije / Tim za marketing |
6 meseci |
Tim za infrastrukturu |
4 (Nizak) |
Ranjivost softvera |
9 (Srednji) |
Redovno ažuriranje i skeniranje ranjivosti |
Vlasnik aplikacije / Tim za marketing |
6 meseci |
Tim za informacionu bezbednost |
4 (Nizak) |
Neovlašćen pristup |
6 (Srednji) |
MFA za administratorski pristup CMS platformi |
Vlasnik aplikacije / Tim za marketing |
6 meseci |
Tim za informacionu bezbednost |
2 (Veoma nizak) |
Otkrivanje informacija |
4 (Nizak) |
Uklanjanje metapodataka i zaštita test/staging okruženja |
Vlasnik aplikacije / Tim za marketing |
12 meseci |
Tim za informacionu bezbednost |
1 (Veoma nizak) |
Tabela 8.22: Registar postupanja sa rizikom - Veb-prezentacija (internet-strana uprave)
Resurs: Konfiguracije uređaja i sistema (Informacije)
Pretnja |
Rizik |
Preporučena mera zaštite |
Vlasnik rizika |
Rok za implementaciju |
Odgovorno lice za implementaciju |
Preostali rizik |
Manipulacija konfiguracionim datotekama |
8 (Srednji) |
Kontrola verzija konfiguracija i ograničen pristup ovlašćenim licima |
Tim za infrastrukturu |
6 meseci |
Tim za infrastrukturu |
2 (Veoma nizak) |
Greške u konfiguraciji |
12 (Visok) |
Formalizovan change management proces i testiranje pre primene |
Tim za infrastrukturu |
3 meseca |
Tim za infrastrukturu |
4 (Nizak) |
Insajderska pretnja |
8 (Srednji) |
Princip dvostruke kontrole (four-eyes) za kritične izmene |
Tim za infrastrukturu |
12 meseci |
Tim za informacionu bezbednost |
3 (Nizak) |
Greške praćenja (logs) |
6 (Srednji) |
Centralizovano logovanje i SIEM rešenje |
Tim za infrastrukturu |
12 meseci |
Tim za informacionu bezbednost |
2 (Veoma nizak) |
Manipulacija evidencijom aktivnosti (logs) |
6 (Srednji) |
Zaštita integriteta logova (write-once/ immutable skladištenje) |
Tim za infrastrukturu |
12 meseci |
Tim za informacionu bezbednost |
2 (Veoma nizak) |
Tabela 8.23: Registar postupanja sa rizikom - Konfiguracije uređaja i sistema
Resurs: Održavanje softvera i baza podataka (Softver)
Pretnja |
Rizik |
Preporučena mera zaštite |
Vlasnik rizika |
Rok za implementaciju |
Odgovorno lice za implementaciju |
Preostali rizik |
Greške u održavanju / ažuriranju softvera |
12 (Visok) |
Testiranje u kontrolisanom (staging) okruženju pre produkcije |
Tim za infrastrukturu |
3 meseca |
Tim za infrastrukturu |
4 (Nizak) |
Bezbednost lanca snabdevanja |
8 (Srednji) |
Provera bezbednosti dobavljača i komponenti (SBOM analiza) |
Tim za infrastrukturu |
12 meseci |
Tim za informacionu bezbednost |
3 (Nizak) |
Neadekvatno planiranje kontinuiteta poslovanja |
9 (Srednji) |
Izrada i redovno testiranje BCP/DRP plana |
Tim za infrastrukturu |
12 meseci |
Načelnik Odeljenja za informacione tehnologije i telekomunikacije |
4 (Nizak) |
Ranjivost softvera |
9 (Srednji) |
Redovno skeniranje ranjivosti i patch management |
Tim za infrastrukturu |
6 meseci |
Tim za informacionu bezbednost |
4 (Nizak) |
Greške u konfiguraciji |
9 (Srednji) |
Formalizovan change management proces |
Tim za infrastrukturu |
6 meseci |
Tim za infrastrukturu |
4 (Nizak) |
Tabela 8.24: Registar postupanja sa rizikom - Održavanje softvera i baza podataka
Resurs: Kvalifikovani elektronski sertifikati (Informacije)
Pretnja |
Rizik |
Preporučena mera zaštite |
Vlasnik rizika |
Rok za implementaciju |
Odgovorno lice za implementaciju |
Preostali rizik |
Rizik primene enkripcije u uslovima razvoja kvantnog računarstva |
8 (Srednji) |
Praćenje razvoja post-kvantne kriptografije i izrada plana migracije algoritama |
Tim za informacionu bezbednost |
12 meseci |
Tim za informacionu bezbednost |
3 (Nizak) |
Neovlašćen pristup |
10 (Visok) |
Čuvanje ključeva u HSM uređaju i stroga kontrola pristupa |
Tim za informacionu bezbednost |
3 meseca |
Tim za informacionu bezbednost |
3 (Nizak) |
Greške u konfiguraciji |
9 (Srednji) |
Automatizovano praćenje i obaveštavanje o rokovima važenja sertifikata |
Tim za informacionu bezbednost |
6 meseci |
Tim za infrastrukturu |
4 (Nizak) |
Maskiranje identiteta |
8 (Srednji) |
Striktna verifikacija identiteta pre izdavanja sertifikata |
Tim za informacionu bezbednost |
6 meseci |
Tim za informacionu bezbednost |
3 (Nizak) |
Sudski poziv i e-otkrivanje |
2 (Veoma nizak) |
Uredna evidencija izdatih sertifikata |
Tim za informacionu bezbednost |
12 meseci |
Tim za informacionu bezbednost |
1 (Veoma nizak) |
Tabela 8.25: Registar postupanja sa rizikom - Kvalifikovani elektronski sertifikati
Resurs: Internet domeni organizacije (Treće strane)
Pretnja |
Rizik |
Preporučena mera zaštite |
Vlasnik rizika |
Rok za implementaciju |
Odgovorno lice za implementaciju |
Preostali rizik |
Neovlašćen pristup |
10 (Visok) |
Zaključavanje domena (registrar lock) i MFA na nalogu registrara |
Tim za infrastrukturu |
3 meseca |
Tim za informacionu bezbednost |
3 (Nizak) |
Gubitak upravljanja |
8 (Srednji) |
Automatsko obnavljanje registracije i monitoring roka isteka |
Tim za infrastrukturu |
6 meseci |
Tim za infrastrukturu |
2 (Veoma nizak) |
Prekid osnovnih usluga koje su predmet nabavke ili drugih usluga |
6 (Srednji) |
Korišćenje redundantnih DNS provajdera |
Tim za infrastrukturu |
12 meseci |
Tim za infrastrukturu |
2 (Veoma nizak) |
Sudski poziv i e-otkrivanje |
2 (Veoma nizak) |
Praćenje pravnih zahteva upućenih registraru |
Tim za infrastrukturu |
12 meseci |
Pravna služba |
1 (Veoma nizak) |
Rizik od promene jurisdikcije |
2 (Veoma nizak) |
Provera uslova i jurisdikcije registrara prilikom izbora |
Tim za infrastrukturu |
12 meseci |
Tim za infrastrukturu |
1 (Veoma nizak) |
Tabela 8.26: Registar postupanja sa rizikom - Internet domeni organizacije
5.7. Prihvatljivi nivo rizika (Risk Appetite)
U skladu sa tačkom 4.4.4. metodologije, operator IKT sistema od posebnog značaja definiše sledeće kriterijume prihvatljivosti rizika:
- rezidualni rizik ≤ 4 (nizak / veoma nizak): prihvatljiv bez dodatnih mera, godišnji pregled;
- rezidualni rizik 5-9 (srednji): prihvatljiv uz praćenje i plan poboljšanja u roku od 12 meseci;
- rezidualni rizik ≥ 10 (visok / veoma visok): neprihvatljiv, obavezna implementacija dodatnih mera zaštite pre prihvatanja.
Na osnovu utvrđenog prihvatljivog nivoa rizika, organ upravljanja operatora IKT sistema od posebnog značaja donosi informisanu odluku (informed decision) o tome koje rizike treba tretirati, a koje rizike treba prihvatiti, uzimajući u obzir raspoložive resurse i poslovni kontekst.
U skladu sa tačkom 4.6. metodologije, praćenje rizika (risk monitoring) predstavlja kontinuiran proces kojim se obezbeđuje da procena rizika, primenjene mere i definisani kriterijumi ostanu relevantni u odnosu na promene u kontekstu operatora IKT sistema od posebnog značaja.
Ovaj pravilnik podleže redovnoj reviziji najmanje jednom godišnje, a vanredna revizija sprovodi se i u sledećim slučajevima:
- značajne promene u poslovnim procesima ili IKT sistemu od posebnog značaja;
- nakon nastalog bezbednosnog incidenta;
- u slučaju identifikacije novih pretnji ili značajnih ranjivosti;
- na zahtev organa upravljanja ili regulatornog tela.
Rezultati svake revizije dokumentuju se kao nova verzija ovog pravilnika, uz čuvanje istorije prethodnih verzija radi uvida u trendove kretanja rizika.
6. Zbirni pregled procene rizika
Tabela u nastavku prikazuje uporedni pregled inherentnog i preostalog (rezidualnog) rizika za sve identifikovane parove resurs-pretnja iz tačaka 5.5. i 5.6. ovog pravilnika.
Resurs |
Pretnja |
Inh. rizik |
Preostali rizik |
Nivo inh. rizika |
Nivo preostalog rizika |
Aplikacija |
Ranjivost softvera |
16 |
4 |
Veoma visok |
Nizak |
Aplikacija |
Neovlašćen pristup |
12 |
4 |
Visok |
Nizak |
Aplikacija |
Iznuda (ransomware) |
15 |
6 |
Visok |
Srednji |
Aplikacija |
Širenje zlonamernog softvera (malvera) |
12 |
4 |
Visok |
Nizak |
Aplikacija |
Neadekvatno upravljanje privilegijama |
9 |
4 |
Srednji |
Nizak |
Aplikacija |
Kvar hardvera ili softvera |
9 |
4 |
Srednji |
Nizak |
Aplikacija |
Bezbednost lanca snabdevanja |
8 |
3 |
Srednji |
Nizak |
Aplikacija |
Insajderska pretnja |
8 |
3 |
Srednji |
Nizak |
Server 1 |
Vatra |
5 |
4 |
Srednji |
Nizak |
Server 1 |
Prekid energetskog napajanja |
12 |
2 |
Visok |
Veoma nizak |
Server 1 |
Kvar hardvera ili softvera |
12 |
4 |
Visok |
Nizak |
Server 1 |
Krađa opreme |
6 |
2 |
Srednji |
Veoma nizak |
Server 1 |
Neovlašćen pristup |
8 |
2 |
Srednji |
Veoma nizak |
Server 1 |
Uskraćivanje usluga |
12 |
4 |
Visok |
Nizak |
Server 1 |
Greške u konfiguraciji |
9 |
4 |
Srednji |
Nizak |
Server 1 |
Insajderska pretnja |
8 |
3 |
Srednji |
Nizak |
Aplikativni server |
Kvar hardvera ili softvera |
12 |
4 |
Visok |
Nizak |
Aplikativni server |
Neovlašćen pristup |
8 |
2 |
Srednji |
Veoma nizak |
Aplikativni server |
Uskraćivanje usluga |
12 |
4 |
Visok |
Nizak |
Aplikativni server |
Greške u konfiguraciji |
9 |
4 |
Srednji |
Nizak |
Aplikativni server |
Iznuda (ransomware) |
10 |
3 |
Visok |
Nizak |
Radna stanica |
Korisničke greške |
12 |
4 |
Visok |
Nizak |
Radna stanica |
Širenje zlonamernog softvera (malvera) |
9 |
4 |
Srednji |
Nizak |
Radna stanica |
Krađa opreme |
6 |
2 |
Srednji |
Veoma nizak |
Radna stanica |
Gubitak opreme |
9 |
4 |
Srednji |
Nizak |
Radna stanica |
Neovlašćen pristup |
6 |
2 |
Srednji |
Veoma nizak |
Mrežni svič/ruter |
Kvar hardvera ili softvera |
6 |
2 |
Srednji |
Veoma nizak |
Mrežni svič/ruter |
Neovlašćen pristup |
6 |
2 |
Srednji |
Veoma nizak |
Mrežni svič/ruter |
Kvar komunikacionih usluga |
6 |
2 |
Srednji |
Veoma nizak |
Mrežni svič/ruter |
Greške u konfiguraciji |
9 |
4 |
Srednji |
Nizak |
Mrežni svič/ruter |
Manipulacija konfiguracionim datotekama |
6 |
2 |
Srednji |
Veoma nizak |
Baza podataka |
Ranjivost softvera |
15 |
3 |
Visok |
Nizak |
Baza podataka |
Curenje podataka |
10 |
3 |
Visok |
Nizak |
Baza podataka |
Zloupotreba prava pristupa |
8 |
2 |
Srednji |
Veoma nizak |
Baza podataka |
Greške u procedurama rezervnih kopija (Backup) |
8 |
2 |
Srednji |
Veoma nizak |
Baza podataka |
Uništenje podataka |
8 |
2 |
Srednji |
Veoma nizak |
Deljeni mrežni folder |
Curenje podataka |
12 |
4 |
Visok |
Nizak |
Deljeni mrežni folder |
Slučajna izmena podataka |
9 |
4 |
Srednji |
Nizak |
Deljeni mrežni folder |
Neadekvatno korišćenje ili izostanak korišćenja kriptografskih kontrola |
9 |
4 |
Srednji |
Nizak |
Deljeni mrežni folder |
Organizacioni nedostaci |
6 |
2 |
Srednji |
Veoma nizak |
Deljeni mrežni folder |
Širenje zlonamernog softvera (malvera) |
9 |
4 |
Srednji |
Nizak |
Cloud usluga |
Gubitak upravljanja |
9 |
4 |
Srednji |
Nizak |
Cloud usluga |
Rizici zaštite podataka |
8 |
3 |
Srednji |
Nizak |
Cloud usluga |
Bezbednost lanca snabdevanja |
8 |
3 |
Srednji |
Nizak |
Cloud usluga |
Sudski poziv i e-otkrivanje |
6 |
2 |
Srednji |
Veoma nizak |
Cloud usluga |
Napadi usmereni na sisteme veštačke inteligencije |
6 |
2 |
Srednji |
Veoma nizak |
Usluga internet linka |
Kvar komunikacionih usluga |
12 |
4 |
Visok |
Nizak |
Usluga internet linka |
Uskraćivanje usluga |
8 |
3 |
Srednji |
Nizak |
Usluga internet linka |
Analiza saobraćaja |
4 |
1 |
Nizak |
Veoma nizak |
Usluga internet linka |
Prekid osnovnih usluga koje su predmet nabavke ili drugih usluga |
6 |
2 |
Srednji |
Veoma nizak |
Usluga internet linka |
Prisluškivanje |
4 |
1 |
Nizak |
Veoma nizak |
UPS / napajanje |
Prekid energetskog napajanja |
6 |
2 |
Srednji |
Veoma nizak |
UPS / napajanje |
Kvar hardvera ili softvera |
6 |
2 |
Srednji |
Veoma nizak |
UPS / napajanje |
Nepovoljni uslovi temperature i/ili vlažnosti |
4 |
1 |
Nizak |
Veoma nizak |
UPS / napajanje |
Nedostatak sistema za detekciju incidenata |
4 |
1 |
Nizak |
Veoma nizak |
UPS / napajanje |
Organizacioni nedostaci |
4 |
1 |
Nizak |
Veoma nizak |
Firewall |
Greške u konfiguraciji |
12 |
4 |
Visok |
Nizak |
Firewall |
Neovlašćen pristup |
8 |
2 |
Srednji |
Veoma nizak |
Firewall |
Kvar hardvera ili softvera |
6 |
2 |
Srednji |
Veoma nizak |
Firewall |
Uskraćivanje usluga |
6 |
2 |
Srednji |
Veoma nizak |
Firewall |
Insajderska pretnja |
6 |
2 |
Srednji |
Veoma nizak |
Backup sistem |
Greške u procedurama rezervnih kopija (Backup) |
12 |
4 |
Visok |
Nizak |
Backup sistem |
Uništenje podataka |
8 |
2 |
Srednji |
Veoma nizak |
Backup sistem |
Neovlašćen pristup |
6 |
2 |
Srednji |
Veoma nizak |
Backup sistem |
Krađa opreme |
3 |
2 |
Nizak |
Veoma nizak |
Backup sistem |
Degradacija medijuma |
6 |
2 |
Srednji |
Veoma nizak |
Licence softvera |
Organizacioni nedostaci |
9 |
4 |
Srednji |
Nizak |
Licence softvera |
Nedostatak organizovanog sistema upravljanja informacionom bezbednošću |
6 |
2 |
Srednji |
Veoma nizak |
Licence softvera |
Bezbednost lanca snabdevanja |
6 |
2 |
Srednji |
Veoma nizak |
Licence softvera |
Sudski poziv i e-otkrivanje |
4 |
1 |
Nizak |
Veoma nizak |
Licence softvera |
Rizik od promene jurisdikcije |
2 |
1 |
Veoma nizak |
Veoma nizak |
Prenosivi uređaji (laptop-ovi/telefoni) |
Gubitak opreme |
16 |
6 |
Veoma visok |
Srednji |
Prenosivi uređaji (laptop-ovi/telefoni) |
Krađa opreme |
12 |
3 |
Visok |
Nizak |
Prenosivi uređaji (laptop-ovi/telefoni) |
Neovlašćen pristup |
9 |
4 |
Srednji |
Nizak |
Prenosivi uređaji (laptop-ovi/telefoni) |
Prisluškivanje |
4 |
1 |
Nizak |
Veoma nizak |
Prenosivi uređaji (laptop-ovi/telefoni) |
Širenje zlonamernog softvera (malvera) |
9 |
4 |
Srednji |
Nizak |
Prenosivi medijumi (USB/CD/DVD) |
Prenos zlonamernog softvera primenom prenosnih nosača podataka |
9 |
4 |
Srednji |
Nizak |
Prenosivi medijumi (USB/CD/DVD) |
Gubitak opreme |
9 |
4 |
Srednji |
Nizak |
Prenosivi medijumi (USB/CD/DVD) |
Curenje podataka |
6 |
2 |
Srednji |
Veoma nizak |
Prenosivi medijumi (USB/CD/DVD) |
Krađa opreme |
4 |
1 |
Nizak |
Veoma nizak |
Prenosivi medijumi (USB/CD/DVD) |
Neovlašćen pristup |
4 |
1 |
Nizak |
Veoma nizak |
Data centar (fizički) |
Vatra |
5 |
4 |
Srednji |
Nizak |
Data centar (fizički) |
Prekid energetskog napajanja |
8 |
2 |
Srednji |
Veoma nizak |
Data centar (fizički) |
Neovlašćen pristup |
8 |
2 |
Srednji |
Veoma nizak |
Data centar (fizički) |
Voda |
4 |
3 |
Nizak |
Nizak |
Data centar (fizički) |
Krađa opreme |
3 |
2 |
Nizak |
Veoma nizak |
Videonadzor (CCTV sistem) |
Manipulacija hardverom |
6 |
2 |
Srednji |
Veoma nizak |
Videonadzor (CCTV sistem) |
Neovlašćen pristup |
6 |
2 |
Srednji |
Veoma nizak |
Videonadzor (CCTV sistem) |
Kvar hardvera ili softvera |
6 |
2 |
Srednji |
Veoma nizak |
Videonadzor (CCTV sistem) |
Uništavanje informacija |
6 |
2 |
Srednji |
Veoma nizak |
Videonadzor (CCTV sistem) |
Gubitak opreme |
2 |
1 |
Veoma nizak |
Veoma nizak |
Zaposleni i korisnici (Ljudi) |
Socijalni inženjering |
16 |
6 |
Veoma visok |
Srednji |
Zaposleni i korisnici (Ljudi) |
Korisničke greške |
12 |
4 |
Visok |
Nizak |
Zaposleni i korisnici (Ljudi) |
Nedostatak svesti i specifičnih znanja o informacionoj bezbednosti |
9 |
4 |
Srednji |
Nizak |
Zaposleni i korisnici (Ljudi) |
Nedostatak zaposlenih |
6 |
2 |
Srednji |
Veoma nizak |
Zaposleni i korisnici (Ljudi) |
Insajderska pretnja |
8 |
3 |
Srednji |
Nizak |
IP telefonija (VoIP sistem) |
Prisluškivanje |
6 |
2 |
Srednji |
Veoma nizak |
IP telefonija (VoIP sistem) |
Zloupotreba resursa |
9 |
4 |
Srednji |
Nizak |
IP telefonija (VoIP sistem) |
Uskraćivanje usluga |
6 |
2 |
Srednji |
Veoma nizak |
IP telefonija (VoIP sistem) |
Maskiranje identiteta |
6 |
2 |
Srednji |
Veoma nizak |
IP telefonija (VoIP sistem) |
Kvar hardvera ili softvera |
6 |
2 |
Srednji |
Veoma nizak |
Štampači i skeneri (MFP uređaji) |
Kompromitacija i zloupotreba MFP uređaja |
6 |
2 |
Srednji |
Veoma nizak |
Štampači i skeneri (MFP uređaji) |
Curenje podataka |
6 |
2 |
Srednji |
Veoma nizak |
Štampači i skeneri (MFP uređaji) |
Neovlašćen pristup |
4 |
1 |
Nizak |
Veoma nizak |
Štampači i skeneri (MFP uređaji) |
Kvar hardvera ili softvera |
4 |
1 |
Nizak |
Veoma nizak |
Štampači i skeneri (MFP uređaji) |
Širenje zlonamernog softvera (malvera) |
4 |
1 |
Nizak |
Veoma nizak |
Finansijski i pravni dokumenti (papir) |
Vatra |
5 |
4 |
Srednji |
Nizak |
Finansijski i pravni dokumenti (papir) |
Gubitak opreme |
6 |
2 |
Srednji |
Veoma nizak |
Finansijski i pravni dokumenti (papir) |
Curenje podataka |
6 |
2 |
Srednji |
Veoma nizak |
Finansijski i pravni dokumenti (papir) |
Voda |
4 |
3 |
Nizak |
Nizak |
Finansijski i pravni dokumenti (papir) |
Krađa opreme |
3 |
2 |
Nizak |
Veoma nizak |
Veb prezentacija (sajt uprave) |
Manipulacija softverom |
9 |
4 |
Srednji |
Nizak |
Veb prezentacija (sajt uprave) |
Uskraćivanje usluga |
12 |
4 |
Visok |
Nizak |
Veb prezentacija (sajt uprave) |
Ranjivost softvera |
9 |
4 |
Srednji |
Nizak |
Veb prezentacija (sajt uprave) |
Neovlašćen pristup |
6 |
2 |
Srednji |
Veoma nizak |
Veb prezentacija (sajt uprave) |
Otkrivanje informacija |
4 |
1 |
Nizak |
Veoma nizak |
Konfiguracije uređaja i sistema |
Manipulacija konfiguracionim datotekama |
8 |
2 |
Srednji |
Veoma nizak |
Konfiguracije uređaja i sistema |
Greške u konfiguraciji |
12 |
4 |
Visok |
Nizak |
Konfiguracije uređaja i sistema |
Insajderska pretnja |
8 |
3 |
Srednji |
Nizak |
Konfiguracije uređaja i sistema |
Greške praćenja (logs) |
6 |
2 |
Srednji |
Veoma nizak |
Konfiguracije uređaja i sistema |
Manipulacija evidencijom aktivnosti (logs) |
6 |
2 |
Srednji |
Veoma nizak |
Održavanje softvera i baza podataka |
Greške u održavanju / ažuriranju softvera |
12 |
4 |
Visok |
Nizak |
Održavanje softvera i baza podataka |
Bezbednost lanca snabdevanja |
8 |
3 |
Srednji |
Nizak |
Održavanje softvera i baza podataka |
Neadekvatno planiranje kontinuiteta poslovanja |
9 |
4 |
Srednji |
Nizak |
Održavanje softvera i baza podataka |
Ranjivost softvera |
9 |
4 |
Srednji |
Nizak |
Održavanje softvera i baza podataka |
Greške u konfiguraciji |
9 |
4 |
Srednji |
Nizak |
Kvalifikovani elektronski sertifikati |
Rizik primene enkripcije u uslovima razvoja kvantnog računarstva |
8 |
3 |
Srednji |
Nizak |
Kvalifikovani elektronski sertifikati |
Neovlašćen pristup |
10 |
3 |
Visok |
Nizak |
Kvalifikovani elektronski sertifikati |
Greške u konfiguraciji |
9 |
4 |
Srednji |
Nizak |
Kvalifikovani elektronski sertifikati |
Maskiranje identiteta |
8 |
3 |
Srednji |
Nizak |
Kvalifikovani elektronski sertifikati |
Sudski poziv i e-otkrivanje |
2 |
1 |
Veoma nizak |
Veoma nizak |
Internet domeni organizacije |
Neovlašćen pristup |
10 |
3 |
Visok |
Nizak |
Internet domeni organizacije |
Gubitak upravljanja |
8 |
2 |
Srednji |
Veoma nizak |
Internet domeni organizacije |
Prekid osnovnih usluga koje su predmet nabavke ili drugih usluga |
6 |
2 |
Srednji |
Veoma nizak |
Internet domeni organizacije |
Sudski poziv i e-otkrivanje |
2 |
1 |
Veoma nizak |
Veoma nizak |
Internet domeni organizacije |
Rizik od promene jurisdikcije |
2 |
1 |
Veoma nizak |
Veoma nizak |
Tabela 9: Zbirni pregled inherentnog i preostalog rizika
Prosečno smanjenje rizika primenom preporučenih mera zaštite, obračunato na osnovu gornje tabele, pokazuje značajan efekat tretmana rizika na ukupnu izloženost operatora, čime se potvrđuje opravdanost ulaganja u preporučene mere zaštite.
Ovaj pravilnik o proceni rizika IKT sistema od posebnog značaja usvaja se u skladu sa članom 2. Pravilnika o opštoj metodologiji, a isti predstavlja poverljiv dokument dostupan isključivo licima koja su zakonom ovlašćena da ga zatraže.
8. Stupanje na snagu Pravilnika o bezbednosti
Ovaj pravilnik o bezbednosti stupa na snagu 8 (osmog) dana od dana objavljivanja u "Službenom listu Grada Beograda".